test
|
1 2 3 |
stty -F /dev/ttyUSB0 9600 raw -echo -echoe -echok -echoctl -echoke cat /dev/ttyUSB0 while : ; do echo -n "TEST123" > /dev/ttyUSB0 ; sleep 1 ; done |
info
test
|
1 2 3 |
stty -F /dev/ttyUSB0 9600 raw -echo -echoe -echok -echoctl -echoke cat /dev/ttyUSB0 while : ; do echo -n "TEST123" > /dev/ttyUSB0 ; sleep 1 ; done |
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 |
# Поиск usb устройств lsubs lsusb -d 1e0e:9001 lsusb -v 1e0e:9001 dmesg | grep usb # Перенаправляем ответ из порта в фоновое чтение cat /dev/ttyUSB2 & # Отправляем команду AT (проверка связи) echo -e "AT\r" > /dev/ttyUSB2 # Отправляем команду получения информации о модели echo -e "ATI\r" > /dev/ttyUSB2 Для работы с модемом SIMCom в Linux интерфейсы обычно распределяются следующим образом: Интерфейс Назначение Для чего используется ttyUSB1 Audio Передача цифрового звука (в обычных сценариях не нужен). ttyUSB2 AT-команды Основной порт для опроса модема, проверки баланса, отправки SMS и ввода команд. ttyUSB3 Диагностика (Diag) Используется сервисными утилитами Qualcomm (например, QPST) для прошивки и калибровки. ttyUSB4 Модемный порт / NMEA Вывод GPS/ГЛОНАСС логов (если включена навигация) или резервный канал. |
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 |
софт: сайт: https://napiworld.ru/docs/computers/napi2/ https://rkdevtool.com/rock-file/ образ bootloader: https://dl.radxa.com/rock3/images/loader/rk356x_spl_loader_ddr1056_v1.12.109_no_check_todly.bin napi2: https://download.napilinux.ru/linuximg/napi2/armbian-ditrib/vendor/ 0. Выключить плату и отключить БП и скачать образы и установить софт rkdevtool 1. Воткнуть в синий порт USB3.0 кабель папа-папа (на лицевой стороне где все порты hdmi, сеть и т.д.) 2. По желанию на несушке есть консоль uart ( понадобится кабель type-c) 3. Нажать кнопку максрома (рядом со слотом сдкарты на плате напи2) 4. Воткнуть кабель type-c (рядом с USB3.0) (отуда будет подано питание) 6. Отпустить кнопку 7. Проверяем обнаружение напи rkdevtool ld буквы циферы и в конце фраза Maskrom 8. зашиваем лодер rkdeveloptool db rk356x_spl_loader_ddr1056_v1.12.109_no_check_todly.bin 9. Зашиваем прошивку rkdeveloptool wl 0 Тут_имя_распаковоной_прошивки.img |
FT4232H
|
1 2 3 4 5 6 7 |
FT4232H переключить в режим MODBUS 485 https://manpages.debian.org/testing/ftdi-eeprom/ftdi_eeprom.1.en.html https://netcup-03.armbian.com/dl/rockpi-s/archive/Armbian_26.2.1_Rockpi-s_trixie_current_6.18.9_minimal.img.xz PID 6011 = FT4232H в режиме Quad UART (4 последовательных порта) PID 6014 = FT4232H в режиме Quad UART/FIFO (с поддержкой дополнительных режимов) |
napic arbian
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 82 83 84 85 86 87 88 89 90 91 92 93 94 95 96 97 98 99 100 101 102 103 104 105 106 107 108 109 110 111 112 113 114 115 116 117 118 119 120 |
0. Дистрибутив: Armbian_26.2.1_Rockpi-s_trixie_current_6.18.9_minimal 1. Оверлеи: /boot/armbianEnv.txt overlays=otg-host 2. Костюмные оверлеи от напи: команда для добавления: armbian-add-overlay <файл.dts> инструкция: https://napiworld.ru/recipes/armbian-tuning/ где брать файлы: https://gitlab.nnz-ipc.net/pub/napilinux/kernel/-/tree/linux6.6/arch/arm64/boot/dts/rockchip/overlay 3. Необходимый софт установка: apt update apt install libftdi1-2 libftdi-dev ftdi-eeprom gcc libftdi1-dev libftdi1 libudev-dev 4. Проверка usb: lsusb lsusb -v -d 0403:6011 | grep -i "serial\|product" Выгрузка модулей если требуется: rmmod ftdi_sio rmmod usbserial 5. ДОКИ /usr/share/doc/ftdi-eeprom/examples/ zcat /usr/share/doc/ftdi-eeprom/example.conf.gz 6. Пример конфигурационный файл для прошивки FT4232 в режиме MODBUS 485: cat > ft4232h.conf << EOF # Имя файла, содержащий образ EEPROM, который будет создан filename=test.bin # Идентификатор производителя. Для FT4232H значение по умолчанию: 0x0403 vendor_id=0x0403 # Идентификатор продукта. Для FT4232H значение по умолчанию: 0x6011 product_id=0x6011 # Тип EEPROM микросхемы. 0x46 для 93xx46, 0x56 для 93xx56 и 0x66 для 93xx66 #eeprom_type=0x46 eeprom_type=0x56 manufacturer="lablab2" product="Quad RS485" serial="1234" # Разрешить использование серийного номера use_serial=true # Ограничение по потреблению микросхемы: (значение параметра) * 2 мА. Значение параметра # должно быть равно 0, когда self_powered=true #max_power=0 #max_power=500 # Микросхема питается не от USB, а от собственного источника питания #self_powered=true #self_powered=false # Если на линии RI логический 0 и значение параметра равно true, то хост контроллер USB # выйдет из режима ожидания примерно через 20 мс. # remote_wakeup=false #remote_wakeup=true # Задать режим работы порта # # "UART", "FIFO", "OPTO", "CPU", "FT1284" #cha_type=UART #chb_type=FIFO #chc_type=OPTO #chd_type=CPU # Использовать драйвер виртуального com-порта #cha_vcp=true #chb_vcp=true #chc_vcp=true #chd_vcp=true # Разрешить режим RS-485 #cha_rs485=true #chb_rs485=true #chc_rs485=true #chd_rs485=true # Channel A cha_type=UART cha_vcp=true cha_rs485=true #cbush0 = TXDEN # Channel B chb_type=UART chb_vcp=true chb_rs485=true # Channel C #chc_type=UART chc_vcp=true chc_rs485=true #CDBUS7=TXDEN # Channel D #chd_type=UART chd_vcp=true chd_rs485=true #DDBUS7=TXDEN # Управление направлением (TXDEN) # invert_txd = true EOF 7. Работа с прошивкой ft4232 Зашить: ftdi_eeprom --flash-eeprom ft4232h.conf прочитать: ftdi_eeprom --read-eeprom ft4232h.conf |
Сборка libftdi
|
1 2 3 4 5 6 7 8 9 |
Собирем сам соберется, но тут 0.17 :( cd /opt git clone https://github.com/lipro/libftdi cd libftdi mkdir build cd build cmake -DCMAKE_INSTALL_PREFIX="/usr" ../ make make install |
Собираем с сайта libftdi
|
1 2 3 4 5 6 7 8 9 10 11 |
###https://www.intra2net.com/en/developer/libftdi/download.php ###Requirements and dependencies ###libusb 1.0 - Library for talking to USB devices from user-space. Needed by libftdi. ###libconfuse - Library for parsing configuration files. Needed by ftdi_eeprom. ### wget https://www.intra2net.com/en/developer/libftdi/download/libftdi1-1.5.tar.bz2 mkdir build cd build cmake -DCMAKE_INSTALL_PREFIX="/usr" ../ make make install |
Питон скрипт для тестов:
|
1 |
Python env:
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 |
0. Установите пакеты: apt update && apt install python3-venv python3-full -y 1. Создайте виртуальное окружение (например, в папке myenv): python3 -m venv myenv 2. Активируйте его: source myenv/bin/activate 3. Установите библиотеку: pip install minimalmodbus 4. Пере использование окружения: cd /root/myenv source /root/myenv/bin/activate Запуск python read_modbus.py |
Python скрипты для тестов:
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 82 83 84 85 86 87 88 89 90 91 92 93 94 95 96 97 98 99 100 101 102 103 104 105 106 107 108 109 110 111 112 113 114 115 116 117 118 119 120 121 122 123 |
cat > 1.txt << "EOF" import minimalmodbus import serial # Настройка порта instrument = minimalmodbus.Instrument('/dev/ttyUSB0', slaveaddress=1) instrument.serial.baudrate = 9600 instrument.serial.bytesize = 8 instrument.serial.parity = serial.PARITY_NONE instrument.serial.stopbits = 1 instrument.serial.timeout = 1.0 # Самая важная строчка для FTDI под Linux: # Драйвер очистит входной буфер от эха сразу после отправки запроса instrument.serial.flushInput() try: # Читаем 1 регистр (holding) с адреса 769 (в mbpoll это -r 769 -t 4) # minimalmodbus использует адресацию от 0, поэтому проверяем 769 или 768 в зависимости от карты регистров устройства value = instrument.read_register(769, functioncode=3) print(f"Значение регистра: {value}") except Exception as e: print(f"Ошибка чтения: {e}") EOF python 1.txt cat > 2.txt << "EOF" import serial import time # Настройки порта ser = serial.Serial( port='/dev/ttyUSB0', baudrate=9600, bytesize=8, parity='N', stopbits=1, timeout=1.0 ) # Формируем запрос Modbus RTU (тот самый, что слал mbpoll) # Чтение 1 регистра с адреса 769 (0x0301) для устройства 1 request = b'\x01\x03\x03\x00\x00\x01\x84\x4E' # Очищаем буферы ser.reset_input_buffer() ser.reset_output_buffer() # Отправляем запрос ser.write(request) ser.flush() # Ждем ответа и вычитываем порцию (запрос занял время, плюс ответ) time.sleep(0.1) # Читаем сырые данные raw_response = ser.read(ser.in_waiting) print(f"Сырой ответ из порта: {raw_response}") # Отсекаем эхо, если оно есть (ищем начало нашего ответа с адреса \x01) # Если устройство вернуло 7 байт, как в ошибке: if len(raw_response) >= 7: # Если в начале висит эхо запроса (8 байт), отрезаем его if raw_response.startswith(request): response = raw_response[len(request):] else: response = raw_response print(f"Пакет после отсечения эха: {response}") if len(response) >= 7: # Извлекаем данные из 4-го и 5-го байта (индексы 3 и 4) high_byte = response[3] low_byte = response[4] value = (high_byte << 8) + low_byte print(f"🎉 Успешно! Значение регистра: {value}") else: print("Не удалось получить полный ответ от устройства.") ser.close() EOF python 2.txt cat > rs485.py << "EOF" import os import fcntl import struct import sys TIOCGRS485 = 0x542E TIOCSRS485 = 0x542F SER_RS485_ENABLED = 0x01 SER_RS485_RX_DURING_TX = 0x08 def set_rs485(port, enable=True): fd = os.open(port, os.O_RDWR | os.O_NOCTTY) try: # Читаем текущие настройки buf = fcntl.ioctl(fd, TIOCGRS485, struct.pack('8I', 0,0,0,0,0,0,0,0)) flags = struct.unpack('8I', buf)[0] if enable: flags |= SER_RS485_ENABLED flags &= ~SER_RS485_RX_DURING_TX else: flags &= ~SER_RS485_ENABLED fcntl.ioctl(fd, TIOCSRS485, struct.pack('8I', flags, 0,0,0,0,0,0,0)) finally: os.close(fd) if __name__ == "__main__": if len(sys.argv) < 2: print("Usage: python rs485.py /dev/ttyUSB0") sys.exit(1) set_rs485(sys.argv[1], True) EOF python3 rs485.py /dev/ttyUSB0 python3 rs485.py /dev/ttyUSB1 python3 rs485.py /dev/ttyUSB2 python3 rs485.py /dev/ttyUSB3 |
mbpoll и modpoll:
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 |
0. датчик: holding (output) регистры: 768 температура * 10 796 влажность *10 ID, по умолчанию 1. Как изменить пока не ясно. 13 скорость, по умолчанию 3 - 9600 14 чётность, по умолчанию 0 - NONE 1279 коррекция температуры 1280 коррекция влажности В некоторых сниферах и OPC серверах надо указывать адрес на 1 больше. 1. Пример команд: mbpoll -m rtu -a 1 -r 769 -c 1 -t 4 -b 9600 -P none -v /dev/ttyUSB0 modpoll -b 9600 -p none -m rtu -a 1 -r 769 -c 1 -t 4 -1 /dev/ttyUSB1 for i in 0 1 2 3 ; do modpoll -b 9600 -p none -m rtu -a 1 -r 769 -c 1 -t 4 -1 /dev/ttyUSB$i sleep 2 done for port in 0 1 2 3 ; do for reg in 768 796 1279 1280 ; do modpoll -b 9600 -p none -m rtu -a 1 -r $reg -t 4 -c 1 -1 /dev/ttyUSB$port sleep 1 done done screen /dev/ttyUSB0 9600 cs8 -parenb -cstopb stty -F /dev/ttyUSB0 9600 raw -echo; cat /dev/ttyUSB0 socat -d -d OPEN:/dev/ttyUSB0,b9600,rawer,echo=0 SYSTEM:'tee /tmp/tty.log | socat - "OPEN:/dev/ttyUSB0,b9600,rawer,echo=0"' 2. Тесты: while true; do echo "x" > /dev/ttyUSB0; sleep 0.1; done 3. Снять блокировку если нужно rm -f /var/lock/LCK..ttyUSB0 |
Link:
|
1 2 |
https://github.com/WeActStudio/WeActStudio.USB2CANFDV1 https://github.com/zephyrproject-rtos/zephyr/blob/main/boards/weact/usb2canfdv1/doc/index.rst |
Подключение:
|
1 2 3 4 5 6 |
Провода: CANH <> CANH CANL <> CANL GND <> GND Линия: Используйте витую пару. Терминация: Убедитесь, что на обоих концах линии стоят резисторы 120 Ом. |
Установка can-utils в debian
|
1 2 3 4 5 6 7 |
can-utils: Набор консольных утилит для Linux (cansend, candump и др.). Чтобы использовать их, адаптер нужно подключить через драйвер slcan, который создаст сетевой интерфейс slcan0. apt update apt install can-utils |
Еще про подключение can:
|
1 2 3 |
CanH <-> CanP CanL <-> CanR GND <-> GND |
screen
|
1 2 3 4 5 6 7 8 9 10 |
screen /dev/ttyACM0 115200 Все команды должны заканчиваться символом [CR] (Carriage Return), который вы получите, нажав Enter. O — Открыть CAN-канал C — Закрыть CAN-канал S3 — Установить скорость 100 кбит/с (по умолчанию стоит S4 для 125 кбит/с) M0 — Установить обычный режим (по умолчанию) M1 — Установить "тихий" режим (только прием) Выход из screen: Ctrl+A, затем \, и подтвердите y. |
Не обходимые модули ядра:
|
1 2 3 |
modprobe can modprobe can_raw modprobe slcan |
can-utils
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 |
0. Создание интерфейса с помощью scland slcand -o -s8 -t hw -S 3000000 /dev/ttyACM0 -o - Открыть CAN-канал автоматически -s8 -Установить скорость CAN в 1 Мбит/с -t hw - Использовать аппаратные метки времени -S 3000000 - Установить скорость обмена с адаптером по USB (обычно 921600 или 3000000) /dev/ttyACM0 - Путь к вашему устройству Если вам нужна скорость 500 кбит/с, замените -s8 на -s6 По умолчанию многие CAN-устройства используют 500 кбит/с (код 6) или 125 кбит/с (код 4) 1. Активация интерфейса: ip link set up slcan0 2. Проверка, прослушивание: candump can0 candump can0,123:7FF candump -l can0 3. Отправка сообщений: Синтаксис: cansend <интерфейс> <ID>#<Данные> cansend slcan0 123#DEADBEEF 4. Генерация трафика для тестов cangen can0 cangen can0 -g 0 -p 1 5. Отслеживание изменений cansniffer can0 6. Воспроизведение записанного трафика canplayer -I <файл_лога> slcan0 7. Загруженности вашей CAN-сети canbusload canbusload can0@1000000 -r -t -b -c can0@1000000 – скорость в бит/с (1 000 000). -r – обновление в реальном времени. -t – показывать время. -b – графическая шкала. -c – цвет. 8. Для проверки задержек canfdtest |
can
|
1 2 |
ip link set can0 type can bitrate 500000 ip link set can0 up |
Проверка текущего битрейта
|
1 |
ip -details link show can0 |
Железо:
|
1 2 |
napi slot Microchip Technology, Inc. (formerly SMSC) LAN9500A/LAN9500Ai |
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 82 83 84 85 86 87 88 89 90 91 92 93 94 95 96 97 98 99 100 101 102 103 104 105 106 107 108 109 110 111 112 113 114 115 116 117 118 119 120 121 122 123 124 125 126 127 128 129 130 131 132 133 134 135 136 137 138 139 140 141 142 143 144 145 146 147 148 149 150 151 152 153 154 155 156 157 158 159 160 161 |
Давайте сопоставим на вашем примере из прошлого вывода lsusb -t: lsusb -t: /: Bus 01.Port 1: Dev 1, Class=root_hub, Driver=dwc2/1p, 480M |__ Port 1: Dev 2, If 0, Class=Hub, Driver=hub/2p, 480M |__ Port 1: Dev 3, If 0, Class=Vendor Specific Class, Driver=smsc95xx, 480M <-- Это ваше устройство? |__ Port 2: Dev 4, If 0, Class=Vendor Specific Class, Driver=smsc95xx, 480M Сравниваем с 1-1.2:1.0: 1 — это Bus 01. 1 — это Port 1 на корневом хабе (первая строка в древовидном выводе). .2 — это Port 2 на внутреннем хабе. :1.0 — это If 0 (первый интерфейс) устройства. Таким образом, 1-1.2:1.0 — это устройство, которое висит на шине 1, порту 1 корневого хаба, порту 2 внутреннего хаба, и использует первый интерфейс. Чтобы найти этот путь для каждого из ваших четырёх адаптеров, выполните: udevadm info -a -p /sys/class/net/eth1 | grep KERNELS вывод: KERNELS=="1-1.2:1.0" Приминение и проверка правил: udevadm control --reload-rules udevadm trigger reboot Отслеживать события udev в реальном времени: udevadm monitor --property Проверка какое правило сработает на интерфейс: udevadm test /sys/class/net/eth1 Получить информацию об устройстве udevadm info -a -p /sys/class/net/eth1 -a — показать все атрибуты. -p — указать путь в sysfs. /sys/class/net/eth1 — путь к сетевому интерфейсу. В выводе вы увидите несколько секций, начинающихся с looking at parent device — это уровни вверх по дереву устройств. Вам нужны атрибуты, по которым можно идентифицировать устройство (например, KERNELS, ATTRS{idVendor}, ATTRS{idProduct}, ATTRS{serial}). Эти атрибуты можно использовать в правилах udev. cat > /etc/udev/rules.d/99-usb-net.rules << "EOF" SUBSYSTEM=="net", ACTION=="add", DRIVERS=="?*", KERNELS=="1-1.2:1.0", NAME="usb1" SUBSYSTEM=="net", ACTION=="add", DRIVERS=="?*", KERNELS=="1-1.1:1.0", NAME="usb2" SUBSYSTEM=="net", ACTION=="add", DRIVERS=="?*", KERNELS=="2-1.1:1.0", NAME="usb4" SUBSYSTEM=="net", ACTION=="add", DRIVERS=="?*", KERNELS=="2-1.2:1.0", NAME="usb3" #root@napi-stronghornet:~# lsusb -t #/: Bus 001.Port 001: Dev 001, Class=root_hub, Driver=dwc2/1p, 480M # |__ Port 001: Dev 002, If 0, Class=Hub, Driver=hub/2p, 480M # |__ Port 002: Dev 003, If 0, Class=Vendor Specific Class, Driver=smsc95xx, 480M #/: Bus 002.Port 001: Dev 001, Class=root_hub, Driver=ehci-platform/1p, 480M # |__ Port 001: Dev 002, If 0, Class=Hub, Driver=hub/2p, 480M # |__ Port 001: Dev 003, If 0, Class=Vendor Specific Class, Driver=smsc95xx, 480M # |__ Port 002: Dev 004, If 0, Class=Vendor Specific Class, Driver=smsc95xx, 480M #/: Bus 003.Port 001: Dev 001, Class=root_hub, Driver=ohci-platform/1p, 12M EOF #sw1 #usb1 ethtool -E usb1 magic 0x9500 offset 0x00 value 0xA5 ethtool -E usb1 magic 0x9500 offset 0x01 value 0x02 ethtool -E usb1 magic 0x9500 offset 0x02 value 0x11 ethtool -E usb1 magic 0x9500 offset 0x03 value 0x22 ethtool -E usb1 magic 0x9500 offset 0x04 value 0x33 ethtool -E usb1 magic 0x9500 offset 0x05 value 0x44 ethtool -E usb1 magic 0x9500 offset 0x06 value 0x54 #usb2 ethtool -E usb2 magic 0x9500 offset 0x00 value 0xA5 ethtool -E usb2 magic 0x9500 offset 0x01 value 0x02 ethtool -E usb2 magic 0x9500 offset 0x02 value 0x11 ethtool -E usb2 magic 0x9500 offset 0x03 value 0x22 ethtool -E usb2 magic 0x9500 offset 0x04 value 0x33 ethtool -E usb2 magic 0x9500 offset 0x05 value 0x44 ethtool -E usb2 magic 0x9500 offset 0x06 value 0x54 #usb4 ethtool -E usb4 magic 0x9500 offset 0x00 value 0xA5 ethtool -E usb4 magic 0x9500 offset 0x01 value 0x02 ethtool -E usb4 magic 0x9500 offset 0x02 value 0x11 ethtool -E usb4 magic 0x9500 offset 0x03 value 0x22 ethtool -E usb4 magic 0x9500 offset 0x04 value 0x33 ethtool -E usb4 magic 0x9500 offset 0x05 value 0x44 ethtool -E usb4 magic 0x9500 offset 0x06 value 0x56 #usb3 ethtool -E usb3 magic 0x9500 offset 0x00 value 0xA5 ethtool -E usb3 magic 0x9500 offset 0x01 value 0x02 ethtool -E usb3 magic 0x9500 offset 0x02 value 0x11 ethtool -E usb3 magic 0x9500 offset 0x03 value 0x22 ethtool -E usb3 magic 0x9500 offset 0x04 value 0x33 ethtool -E usb3 magic 0x9500 offset 0x05 value 0x44 ethtool -E usb3 magic 0x9500 offset 0x06 value 0x57 #sw2 #usb1 ethtool -E usb1 magic 0x9500 offset 0x00 value 0xA5 ethtool -E usb1 magic 0x9500 offset 0x01 value 0x02 ethtool -E usb1 magic 0x9500 offset 0x02 value 0x12 ethtool -E usb1 magic 0x9500 offset 0x03 value 0x22 ethtool -E usb1 magic 0x9500 offset 0x04 value 0x33 ethtool -E usb1 magic 0x9500 offset 0x05 value 0x44 ethtool -E usb1 magic 0x9500 offset 0x06 value 0x74 #usb2 ethtool -E usb2 magic 0x9500 offset 0x00 value 0xA5 ethtool -E usb2 magic 0x9500 offset 0x01 value 0x02 ethtool -E usb2 magic 0x9500 offset 0x02 value 0x12 ethtool -E usb2 magic 0x9500 offset 0x03 value 0x22 ethtool -E usb2 magic 0x9500 offset 0x04 value 0x33 ethtool -E usb2 magic 0x9500 offset 0x05 value 0x44 ethtool -E usb2 magic 0x9500 offset 0x06 value 0x74 #usb4 ethtool -E usb4 magic 0x9500 offset 0x00 value 0xA5 ethtool -E usb4 magic 0x9500 offset 0x01 value 0x02 ethtool -E usb4 magic 0x9500 offset 0x02 value 0x12 ethtool -E usb4 magic 0x9500 offset 0x03 value 0x22 ethtool -E usb4 magic 0x9500 offset 0x04 value 0x33 ethtool -E usb4 magic 0x9500 offset 0x05 value 0x44 ethtool -E usb4 magic 0x9500 offset 0x06 value 0x76 #usb3 ethtool -E usb3 magic 0x9500 offset 0x00 value 0xA5 ethtool -E usb3 magic 0x9500 offset 0x01 value 0x02 ethtool -E usb3 magic 0x9500 offset 0x02 value 0x12 ethtool -E usb3 magic 0x9500 offset 0x03 value 0x22 ethtool -E usb3 magic 0x9500 offset 0x04 value 0x33 ethtool -E usb3 magic 0x9500 offset 0x05 value 0x44 ethtool -E usb3 magic 0x9500 offset 0x06 value 0x77 проверяем: ls /boot/dtb/rockchip/overlay/*otg-host* добавляем: vim /boot/armbianEnv.txt ------------------------ overlays=otg-host ------------------------ |
Изменение mac через udev:
|
1 2 3 4 5 6 7 8 9 10 |
cat > /etc/udev/rules.d/99-usb-net.rules << "EOF" SUBSYSTEM=="net", ACTION=="add", DRIVERS=="?*", KERNELS=="1-1.2:1.0", NAME="usb1", RUN+="/sbin/ip link set dev usb1 address 00:11:22:33:44:66" SUBSYSTEM=="net", ACTION=="add", DRIVERS=="?*", KERNELS=="1-1.1:1.0", NAME="usb2", RUN+="/sbin/ip link set dev usb2 address 00:11:22:33:44:57" SUBSYSTEM=="net", ACTION=="add", DRIVERS=="?*", KERNELS=="2-1.1:1.0", NAME="usb4", RUN+="/sbin/ip link set dev usb4 address 00:11:22:33:44:58" SUBSYSTEM=="net", ACTION=="add", DRIVERS=="?*", KERNELS=="2-1.2:1.0", NAME="usb3", RUN+="/sbin/ip link set dev usb3 address 00:11:22:33:44:59" EOF udevadm control --reload-rules udevadm trigger |
Изменение mac через udev использование софта macchanger:
|
1 2 3 4 5 6 7 8 9 |
cat > /etc/udev/rules.d/99-usb-net.rules << "EOF" SUBSYSTEM=="net", ACTION=="add", DRIVERS=="?*", KERNELS=="1-1.2:1.0", NAME="usb1", RUN+="/usr/bin/macchanger -p -r usb1" SUBSYSTEM=="net", ACTION=="add", DRIVERS=="?*", KERNELS=="1-1.1:1.0", NAME="usb2", RUN+="/usr/bin/macchanger -p -r usb2" SUBSYSTEM=="net", ACTION=="add", DRIVERS=="?*", KERNELS=="2-1.1:1.0", NAME="usb4", RUN+="/usr/bin/macchanger -p -r usb4" SUBSYSTEM=="net", ACTION=="add", DRIVERS=="?*", KERNELS=="2-1.2:1.0", NAME="usb3", RUN+="/usr/bin/macchanger -p -r usb3" EOF udevadm control --reload-rules udevadm trigger |
|
1 |
Не актуален 06.06.2026, но еще может поработать. |
0. Установка:
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 82 83 84 85 86 87 88 89 90 91 92 93 |
0. Скачиваем: curl -L https://github.com/XTLS/Xray-core/releases/latest/download/Xray-linux-64.zip -o Xray.zip 1. Распаковываем архив и ставим их unzip Xray.zip -d /usr/local/bin/ 1.1 Создаем каталог для конфигов mkdir -p /usr/local/etc/xray cd /usr/local/etc/xray 2. Делаем исполнительным файл xray исполнительным: chmod +x /usr/local/bin/xray 3. Создаем конфиг: Пример: cat > /usr/local/etc/xray/config.json << EOF { "inbounds": [ { "port": 443, "protocol": "vless", "settings": { "clients": [ { "id": "ВАШ-UUID", "flow": "xtls-rprx-vision" } ], "decryption": "none" }, "streamSettings": { "network": "tcp", "security": "reality", "realitySettings": { "dest": "www.google.com:443", "serverNames": ["www.google.com"], "privateKey": "ВАШ-ПРИВАТНЫЙ-КЛЮЧ", "shortIds": ["ВАШ-SHORTID"] } } } ] } EOF 4. Проверяем, нет ли ошибок в конфиге xray -test -config /usr/local/etc/xray/config.json 5. Делаем системд юнит для запуска: cat > /etc/systemd/system/xray.service << "EOF" [Unit] Description=Xray Service Documentation=https://github.com/xtls After=network.target nss-lookup.target [Service] User=nobody CapabilityBoundingSet=CAP_NET_ADMIN CAP_NET_BIND_SERVICE AmbientCapabilities=CAP_NET_ADMIN CAP_NET_BIND_SERVICE NoNewPrivileges=true ExecStart=/usr/local/bin/xray run -config /usr/local/etc/xray/config.json Restart=on-failure RestartPreventExitStatus=23 LimitNPROC=10000 LimitNOFILE=1000000 [Install] WantedBy=multi-user.target EOF 5.1 Что мы там нагородили в сервисе: User=nobody — служба будет работать от ограниченного пользователя (безопасно) ExecStart=... — указывает, где лежит Xray и ваш конфиг Restart=on-failure — автоматически перезапустится, если что-то пойдёт не так 5.2 Первый запуск и проверка #После создания service-файла нужно перечитать конфигурацию systemd: systemctl daemon-reload # Включаем автозапуск при загрузке сервера systemctl enable xray # Запускаем Xray сейчас systemctl start xray # Проверяем, что всё работает systemctl status xray # Смотрим логи journalctl -u xray -f --since "1 minute ago" 5.3 Останавливаем разбираемся что настраивать systemctl stop xray |
1. Краткое описание что есть что:
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 |
Внимательно знакомимся что есть что: UUID — это уникальный идентификатор. Генерируем UUID выполните команду: xray uuid PrivateKey и PublicKey - (приватный и публичный) Это самый важный шаг. Генерируем пару ключей Reality выполните команду: xray x25519 Приватный ключ: пойдёт в конфиг сервера (privateKey) Публичный ключ: пойдет для конфига клиента (параметр pbk) ShortID — это шестнадцатеричная строка. Генерируем ShortID выполните команду: openssl rand -hex 8 |
2. Основная настройка сервера и облегчение первого запуска:
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 82 83 |
Берем какой нибудь текстовый редактор, в него мы будем сохранять полученные значения и подготавливать конфиг. Вводим описанные команды для конфига ниже для трех пользователей: 0. Нужно сгенерировать три уида xray uuid xray uuid xray uuid 1. Нужно сгенерировать приватный и публичный ключ в кол-ве 1шт xray x25519 2. нужно сгенерировать short-id в кол-ве 1шт openssl rand -hex 8 3. Внимательно заполняем ниже # Как это вставить на сервер думаю объяснять не надо. UUID_1="пишем первый уид" UUID_2="пишем второй уид" UUID_3="пишем третий уид" SERVER_IP="Сюда пишем внешний адрес сервера" PORT="желаемый порт для сервера xray например 25687" SNI="Желаемый SNI, то сайт которым будет прикидываться reality, этот момент я оставлю не объяснённым, но это важная опция" PUBLIC_KEY="сюда публичный ключ" SHORT_ID="сюда пишем шорт" PrivateKey="пишем приватный ключ" cat > /usr/local/etc/xray/config.json << EOF { "log": {"loglevel": "debug"}, "inbounds": [ { "port": $PORT, "protocol": "vless", "settings": { "clients": [ { "id": "$UUID_1", "flow": "xtls-rprx-vision", "email": "notebook@example.com" }, { "id": "$UUID_2", "flow": "xtls-rprx-vision", "email": "phone@example.com" }, { "id": "$UUID_3", "flow": "xtls-rprx-vision", "email": "tablet@example.com" } ], "decryption": "none" }, "streamSettings": { "network": "tcp", "security": "reality", "realitySettings": { "dest": "$SNI:443", "serverNames": ["$SNI"], "privateKey": "$PrivateKey", "shortIds": ["$SHORT_ID"], "servername": "$SNI" } } } ], "outbounds": [{"protocol": "freedom"}] } EOF # Собираем ссылку VLESS_LINK1="vless://$UUID_1@$SERVER_IP:$PORT?encryption=none&security=reality&flow=xtls-rprx-vision&sni=$SNI&fp=chrome&pbk=$PUBLIC_KEY&sid=$SHORT_ID&type=tcp&alpn=http%2F1.1#MyVLESS_REALITY1" VLESS_LINK2="vless://$UUID_2@$SERVER_IP:$PORT?encryption=none&security=reality&flow=xtls-rprx-vision&sni=$SNI&fp=chrome&pbk=$PUBLIC_KEY&sid=$SHORT_ID&type=tcp&alpn=http%2F1.1#MyVLESS_REALITY2" VLESS_LINK3="vless://$UUID_3@$SERVER_IP:$PORT?encryption=none&security=reality&flow=xtls-rprx-vision&sni=$SNI&fp=chrome&pbk=$PUBLIC_KEY&sid=$SHORT_ID&type=tcp&alpn=http%2F1.1#MyVLESS_REALITY3" # Выводим ссылку на экран echo $VLESS_LINK1 echo $VLESS_LINK2 echo $VLESS_LINK3 # Генерируем QR-код для UUID_1 (можно отсканировать телефоном) qrencode -t ansiutf8 $VLESS_LINK1 |
3. Клиент для пк для телефона и т.д.
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 |
Заходите на github.com/2dust/v2rayN/releases Скачиваете файл v2rayN-xx.zip (последняя версия) Для андройда их много всяких в гуглаплей Для яблока тоже. основные названия у клиентов HAPP, v2ray* есть и другие все они работают с переменным успехом, как и упомянутые клиенты выше Самый быстрый способ подключится к серверу xray: Скопируйте вашу VLESS-ссылку с сервера (начинается с vless://) В приложении xray: Нажмите на меню "Серверы" -> "Импорт ссылок из буфера обмена" Всё! Сервер появится в списке. Второй способ использовать камеру телефона из вашего приложения, для сканирования куракода |
0. Установка необходимых пакетов
|
1 2 3 |
bash apt update apt install strongswan xl2tpd -y |
1. Настройка IPsec (StrongSwan)
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 |
1.0 Создаем и редактируем файл /etc/ipsec.conf: cat > /etc/ipsec.conf << 'EOF' config setup conn %default ikelifetime=60m keylife=20m rekeymargin=3m keyingtries=1 keyexchange=ikev1 authby=secret ike=aes128-sha1-modp1024,3des-sha1-modp1024! esp=aes128-sha1-modp1024,3des-sha1-modp1024! conn L2TP-PSK keyexchange=ikev1 left=%defaultroute auto=add authby=secret type=transport leftprotoport=17/1701 rightprotoport=17/1701 right=SERVER_VPN_IP_FIX_THIS #fix this string EOF 1.1 Создаем файл с секретом echo ": PSK "YOU_PSK_KEY_FIX_ME #fix this string" > /etc/ipsec.secrets chmod 600 /etc/ipsec.secrets |
2. Настройка xl2tpd
|
1 2 3 4 5 6 7 8 |
Редактируем файл --- много всего добавить в самый низ [lac myVPN] lns = SERVER_VPN_IP_FIX_THIS #fix this string ppp debug = yes pppoptfile = /etc/ppp/options.l2tpd.client length bit = yes |
3. Настройка PPP
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 |
cat > /etc/ppp/options.l2tpd.client << "EOF" ipcp-accept-local ipcp-accept-remote refuse-eap require-mschap-v2 noccp noauth logfile /var/log/xl2tpd.log idle 1800 mtu 1410 mru 1410 defaultroute usepeerdns debug connect-delay 5000 name USERNAME_VPN_FIX_THIS password PASSWORDUSERUSER_VPN_FIX_THIS EOF chmod 600 /etc/ppp/options.l2tpd.client |
4. Управление l2tp и keepalive.
Скрипт запуска и перезапуска l2tp
(да все можно сделать через network-manager, но иногда надо так)
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 82 83 84 85 86 87 88 89 90 91 |
cat > /usr/local/bin/l2tp-vpn.sh << 'EOF' #!/bin/bash VPN_NAME="myVPN" CONTROL_FILE="/var/run/xl2tpd/l2tp-control" VPN_ROUTE="192.168.0.0/24" # fix_this case "$1" in start) echo "Starting VPN..." mkdir -p /var/run/xl2tpd touch "$CONTROL_FILE" #ipsec start #dipricated #sleep 2 #dipricated #ipsec up L2TP-PSK #dipricated sleep 2 systemctl start xl2tpd sleep 2 echo "c $VPN_NAME" > "$CONTROL_FILE" # Ждём появления ppp0 for i in {1..20}; do if ip link show ppp0 2>/dev/null | grep -q "UP"; then echo "ppp0 is up" break fi sleep 1 done sleep 2 ip route del $VPN_ROUTE dev ppp0 2>/dev/null ip route add $VPN_ROUTE dev ppp0 echo "VPN started and route added" ;; stop) echo "Stopping VPN..." ip route del $VPN_ROUTE dev ppp0 2>/dev/null echo "d $VPN_NAME" > "$CONTROL_FILE" 2>/dev/null sleep 1 systemctl stop xl2tpd #ipsec down L2TP-PSK 2>/dev/null # #dipricated #ipsec stop # #dipricated echo "VPN stopped" ;; *) echo "Usage: $0 {start|stop}" exit 1 ;; esac EOF chmod +x /usr/local/bin/l2tp-vpn.sh #keepalive cat > /usr/local/bin/l2tp-vpn-monitor.sh << 'EOF' #!/bin/bash VPN_ROUTE="192.168.15.0/24" # ДОЛЖЕН СОВПАДАТЬ С VPN_ROUTE ИЗ l2tp-vpn.sh CHECK_INTERVAL=30 # Проверяем каждые 30 секунд log() { echo "[$(date '+%Y-%m-%d %H:%M:%S')] $1" } while true; do # Проверяем жив ли туннель if ! ip link show ppp0 2>/dev/null | grep -q "UP"; then log "ALERT: VPN tunnel is DOWN! Restarting..." /usr/local/bin/l2tp-vpn.sh stop sleep 5 /usr/local/bin/l2tp-vpn.sh start log "VPN restart completed" # Проверяем есть ли маршрут elif ! ip route show 2>/dev/null | grep -q "$VPN_ROUTE.*ppp0"; then log "ALERT: Route $VPN_ROUTE is missing! Re-adding..." ip route add $VPN_ROUTE dev ppp0 2>/dev/null log "Route re-added" fi sleep $CHECK_INTERVAL done EOF chmod +x /usr/local/bin/l2tp-vpn-monitor.sh |
5. Файлы systemd для скрипто:
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 |
#keepalive cat > /etc/systemd/system/l2tp-vpn-monitor.service << 'EOF' [Unit] Description=L2TP VPN Monitor Daemon After=l2tp-vpn.service Requires=l2tp-vpn.service [Service] Type=simple ExecStart=/usr/local/bin/l2tp-vpn-monitor.sh Restart=always RestartSec=10 [Install] WantedBy=multi-user.target EOF #runner l2tp cat > /etc/systemd/system/l2tp-vpn.service << 'EOF' [Unit] Description=L2TP/IPsec VPN Client After=network.target [Service] Type=oneshot RemainAfterExit=yes ExecStart=/usr/local/bin/l2tp-vpn.sh start ExecStop=/usr/local/bin/l2tp-vpn.sh stop [Install] WantedBy=multi-user.target EOF |
5. запуск и проверка:
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 |
Запуск: systemctl daemon-reload # Включаем автозапуск обоих сервисов systemctl enable l2tp-vpn.service systemctl enable l2tp-vpn-monitor.service # Запускаем systemctl start l2tp-vpn.service systemctl start l2tp-vpn-monitor.service Проверка: # Статус VPN systemctl status l2tp-vpn # Статус монитора systemctl status l2tp-vpn-monitor # Проверка маршрутов ip route | grep ppp0 # Логи монитора journalctl -u l2tp-vpn-monitor -f |
P.S nmcli
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 |
0. Создание VPN-подключения через nmcli # Импорт из конфигурационного файла nmcli connection import type l2tp file ~/my-vpn.conf # Или создание с нуля nmcli connection add type vpn \ vpn-type l2tp \ con-name "MyVPN" \ vpn.data "gateway = vpn.example.com, \ ipsec-enabled = yes, \ ipsec-psk = YOUR_PSK, \ user = YOUR_USERNAME" # Включить VPN: nmcli connection up "MyVPN" # Выключить: nmcli connection down "MyVPN" # Статус: nmcli connection show --active # Список всех подключений: nmcli connection show Пример файла конфига: work-vpn.conf -------------- ini [vpn] gateway = vpn.company.com ipsec-enabled = yes ipsec-psk = MySecretPSK123 ipsec-ike = aes256-sha256-modp2048 ipsec-esp = aes256-sha256 user = myusername password = MyRealPassword [ipv4] never-default = yes routes = 192.168.0.0/24 10.0.0.1 -------------- |
Установка
|
1 2 |
apt update sudo apt install microsocks -y |
Настройка пользователя:
|
1 2 3 4 5 6 7 |
Создание юзака: Генерация пароля и пользователя: USERNAME="user$(openssl rand -hex 3)" PASSWORD="$(openssl rand -base64 12)" echo "Username: $USERNAME" echo "Password: $PASSWORD" |
Создание сервиса :
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 |
cat > /etc/systemd/system/microsocks.service << "EOF" [Unit] Description=Microsocks SOCKS5 Server After=network.target [Service] EnvironmentFile=/etc/default/microsocks ExecStart=/usr/bin/microsocks -i 0.0.0.0 -p ${MICROSOCKS_PORT} -u ${MICROSOCKS_USER} -P ${MICROSOCKS_PASS} Restart=always [Install] WantedBy=multi-user.target EOF cat > /etc/default/microsocks << "EOF" MICROSOCKS_PORT="999" MICROSOCKS_USER="USER_FIX_ME" MICROSOCKS_PASS="PASSWORD_FIX_ME" EOF |
Запус и управление:
|
1 2 3 4 |
systemctl daemon-reload systemctl enable microsocks systemctl restart microsocks systemctl status microsocks |
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 82 83 84 85 86 87 88 89 90 91 92 93 94 95 96 97 98 99 100 101 102 103 104 105 106 107 108 109 110 111 112 113 114 115 116 117 118 119 120 121 122 123 124 125 126 127 128 129 130 131 132 133 134 135 136 137 138 139 140 141 142 143 144 145 146 147 148 149 150 151 152 153 154 155 156 157 158 159 160 161 162 163 164 165 166 167 168 169 170 171 172 173 174 175 176 177 178 179 180 181 182 183 184 185 186 187 188 189 190 191 192 193 194 195 196 197 198 199 200 201 202 203 204 205 206 207 208 209 |
# distrib ubuntu focal-security Пакеты: apt install git make gcc linux-libc-dev pkg-config libncurses-dev flex bison libssl-dev libelf-dev dwarves rsync bc fakeroot build-essential apt install xz-utils libncurses5-dev tcpdump frr nmap tmux ansible htop vim cat > etc/network/interfaces "EOF" auto eth0 allow-hotplug eth0 iface eth0 inet dhcp auto eth0:0 iface eth0 inet static address 192.168.127.122/24 auto eth1 allow-hotplug eth1 iface eth1 inet static address 10.22.1.1/24 auto eth2 iface eth2 inet static address 10.22.2.1/24 auto eth3 iface eth3 inet static address 10.22.3.1/24 auto eth4 iface eth4 inet static address 10.22.4.1/24 #add router link auto eth3:0 iface eth3:0 inet static address 10.11.3.254/24 #virtal interface auto dummy0 iface dummy0 inet static address 2.2.2.2 netmask 255.255.255.255 pre-up modprobe dummy || true post-up ip link set dummy0 up EOF cat > /etc/frr/frr.conf << "EOF" ## Ahtung!!! need off babeld service ## systemctl stop babeld && systemctl disable babeld frr defaults traditional log syslog informational service integrated-vtysh-config router babel network eth1 network eth2 network eth3 network eth4 redistribute ipv4 connected redistribute ipv6 connected babel diversity babel diversity-factor 128 interface eth1 babel wired babel split-horizon babel hello-interval 12000 babel update-interval 36000 interface eth2 babel wired babel split-horizon babel hello-interval 12000 babel update-interval 36000 interface eth3 babel wired babel split-horizon babel hello-interval 12000 babel update-interval 36000 interface eth4 babel wired babel split-horizon babel hello-interval 12000 babel update-interval 36000 EOF cat > /etc/frr/daemons << "EOF" # This file tells the frr package which daemons to start. # # Sample configurations for these daemons can be found in # /usr/share/doc/frr/examples/. # # ATTENTION: # # When activating a daemon for the first time, a config file, even if it is # empty, has to be present *and* be owned by the user and group "frr", else # the daemon will not be started by /etc/init.d/frr. The permissions should # be u=rw,g=r,o=. # When using "vtysh" such a config file is also needed. It should be owned by # group "frrvty" and set to ug=rw,o= though. Check /etc/pam.d/frr, too. # user@ansible:~/prod$ cat frr_daemons.j2 # This file tells the frr package which daemons to start. # # Sample configurations for these daemons can be found in # /usr/share/doc/frr/examples/. # # ATTENTION: # # When activating a daemon for the first time, a config file, even if it is # empty, has to be present *and* be owned by the user and group "frr", else # the daemon will not be started by /etc/init.d/frr. The permissions should # be u=rw,g=r,o=. # When using "vtysh" such a config file is also needed. It should be owned by # group "frrvty" and set to ug=rw,o= though. Check /etc/pam.d/frr, too. # # The watchfrr, zebra and staticd daemons are always started. # bgpd=no ospfd=no ospf6d=no ripd=no ripngd=no isisd=no pimd=no ldpd=no nhrpd=no eigrpd=no babeld=yes sharpd=no pbrd=no bfdd=no fabricd=no vrrpd=no # # If this option is set the /etc/init.d/frr script automatically loads # the config via "vtysh -b" when the servers are started. # Check /etc/pam.d/frr if you intend to use "vtysh"! # vtysh_enable=yes zebra_options=" -A 127.0.0.1 -s 90000000" bgpd_options=" -A 10.0.0.7" ospfd_options=" -A 127.0.0.1" ospf6d_options=" -A ::1" ripd_options=" -A 127.0.0.1" ripngd_options=" -A ::1" isisd_options=" -A 127.0.0.1" pimd_options=" -A 127.0.0.1" ldpd_options=" -A 127.0.0.1" nhrpd_options=" -A 127.0.0.1" eigrpd_options=" -A 127.0.0.1" babeld_options=" -A 127.0.0.1" sharpd_options=" -A 127.0.0.1" pbrd_options=" -A 127.0.0.1" staticd_options="-A 127.0.0.1" bfdd_options=" -A 127.0.0.1" fabricd_options="-A 127.0.0.1" vrrpd_options=" -A 127.0.0.1" # configuration profile # #frr_profile="traditional" #frr_profile="datacenter" # # This is the maximum number of FD's that will be available. # Upon startup this is read by the control files and ulimit # is called. Uncomment and use a reasonable value for your # setup if you are expecting a large number of peers in # say BGP. #MAX_FDS=1024 # The list of daemons to watch is automatically generated by the init script. #watchfrr_options="" # To make watchfrr create/join the specified netns, use the following option: #watchfrr_options="--netns" # This only has an effect in /etc/frr/<somename>/daemons, and you need to # start FRR with "/usr/lib/frr/frrinit.sh start <somename>". # for debugging purposes, you can specify a "wrap" command to start instead # of starting the daemon directly, e.g. to use valgrind on ospfd: # ospfd_wrap="/usr/bin/valgrind" # or you can use "all_wrap" for all daemons, e.g. to use perf record: # all_wrap="/usr/bin/perf record --call-graph -" # the normal daemon command is added to this at the end. EOF |
/etc/sysctl.conf
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 |
net.ipv4.ip_forward=1 net.ipv4.tcp_max_tw_buckets = 65536 net.ipv4.tcp_tw_reuse = 0 net.ipv4.tcp_max_syn_backlog = 131072 net.ipv4.tcp_syn_retries = 3 net.ipv4.tcp_synack_retries = 3 net.ipv4.tcp_retries1 = 3 net.ipv4.tcp_retries2 = 8 net.ipv4.tcp_mem = 262144 524288 1048576 net.ipv4.tcp_max_orphans = 65536 net.ipv4.tcp_fin_timeout = 10 net.ipv4.tcp_low_latency = 1 net.core.rmem_max = 134217728 net.core.wmem_max = 134217728 net.ipv4.tcp_rmem = 16384 174760 67108864 net.ipv4.tcp_wmem = 16384 131072 67108864 |
/etc/babeld.conf
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 |
# need off frr protocol babeld # systemctl stop frr && systemctl disable frr # For more information about this configuration file, refer to # babeld(8) smoothing-half-life 0 link-detect true interface eth1 type wired hello-interval 2 interface eth2 type wired hello-interval 2 interface eth3 type wired hello-interval 2 interface eth4 type wired hello-interval 2 #redestribute all default redistribute ip 10.0.0.0/8 allow redistribute deny #in blok me network in ip 2.2.2.2/32 deny in ip 10.11.3.254/24 deny in ip 10.22.1.0/24 deny in ip 10.22.2.0/24 deny in ip 10.22.3.0/24 deny in ip 10.22.4.0/24 deny in ip 192.168.55.0/24 deny in ip 192.168.127.0/24 deny in allow |
Links:
|
1 2 3 4 5 6 7 |
https://www.home-assistant.io/installation/generic-x86-64 - офф гайд https://github.com/home-assistant/operating-system/releases - образы https://github.com/home-assistant/operating-system/releases/download/17.0/haos_generic-x86-64-17.0.img.xz - последний образ для x86_x64 на 2026.02.04 https://www.system-rescue.org/ - LiveCD https://rescuezilla.com/ - LiveCD https://github.com/rescuezilla/rescuezilla/releases/download/2.5.1/rescuezilla-2.5.1-64bit.noble.iso - решено на 2.6.1 оказался не рабочий репозиторий и не возможно было поставить zutils https://www.balena.io/etcher - стороння программа для прожога образа |
Install общий пример:
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 |
0. Загружаемся с livecd (я использовал recuezilla) и открываем терминал "xfc terminal" и для удобства можем воспользоваться firefox откуда м скопируем ссылку с образом https://www.home-assistant.io/installation/generic-x86-64 0.1 Для установки распаковщика unxz выполнить в терминале следящие: apt update apt install zutils 1. Скачиваем образ HAOS: wget https://github.com/home-assistant/operating-system/releases/download/17.0/haos_generic-x86-64-17.0.img.xz 2. Распаковываем: unxz haos_generic-x86-64-17.0.img.xz 3. вот так можно посмотреть че там по дискам fdisk -l 4. Пишем образ на диск: dd if=haos_generic-x86-64-17.0.img of=/dev/ТУТ_ПУТЬК_ДИСКУ status=progress bs=2M !!! Гиде /dev/ТУТ_ПУТЬК_ДИСКУ ваш диск |
Install распаковка сразу на диск:
|
1 2 3 4 5 6 7 8 9 10 |
0. Загрузились с liveCD и скачиваем браузером: https://github.com/home-assistant/operating-system/releases/download/17.0/haos_generic-x86-64-17.0.img.xz apt update apt install zutils 1. открываем терминал проверяем как называется наш диск: fdisk -l 2. Переходим в место загрузки: cd /home/ubuntu/Downloads #/dev/sda_YOU_DISK - исправь на свой диск на который будешь записывать HAOS unxz -dc haos_generic-x86-64-17.0.img.xz | dd of=/dev/sda_YOU_DISK bs=4M status=progress |
Возможные проблемы с загрузкой:
|
1 2 3 4 5 6 7 8 9 10 11 12 13 |
efibootmgr --create --disk /dev/<drivename> --part 1 --label "HAOS" --loader '\EFI\BOOT\bootx64.efi' Пример: efibootmgr -c -d /dev/sda -p 1 -L "HAOS" -l "\EFI\BOOT\bootx64.efi" # Показать записи: efibootmgr -v # Удалить конкретную запись (например, Boot0004) sudo efibootmgr -b 4 -B # Удалить несколько записей sudo efibootmgr -b 0 -B # Boot0000 sudo efibootmgr -b 1 -B # Boot0001 |
Default link:
|
1 |
http://homeassistant.local:8123 |
Возможные проблемы с UEFI (нужно отключить secure boot):
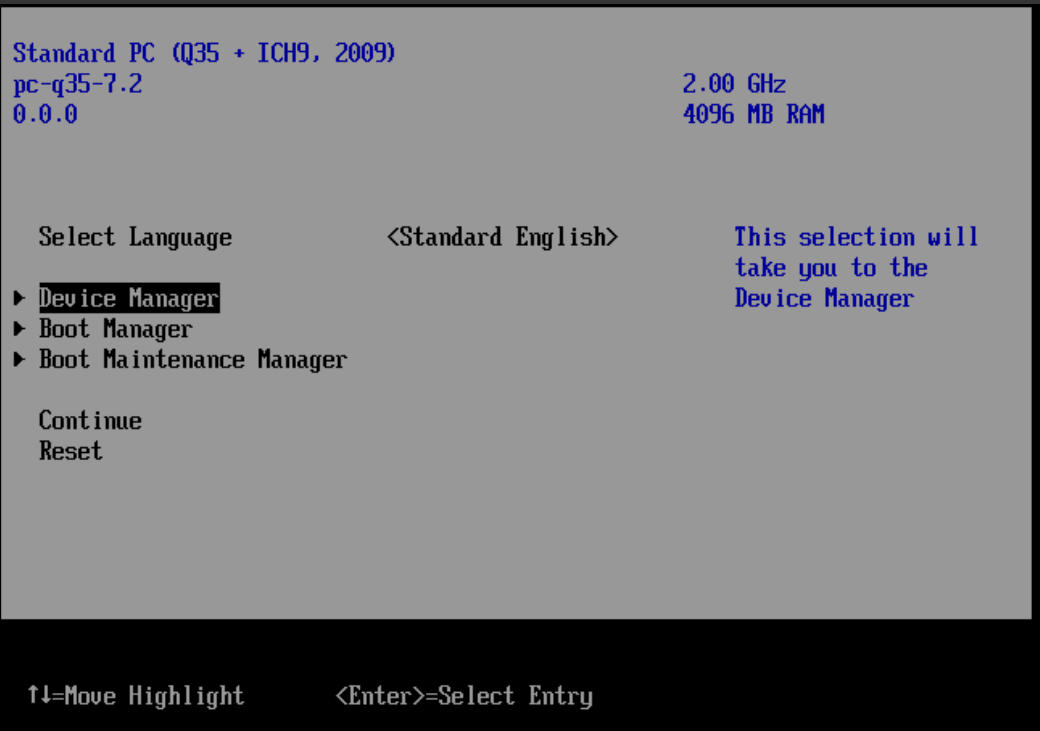
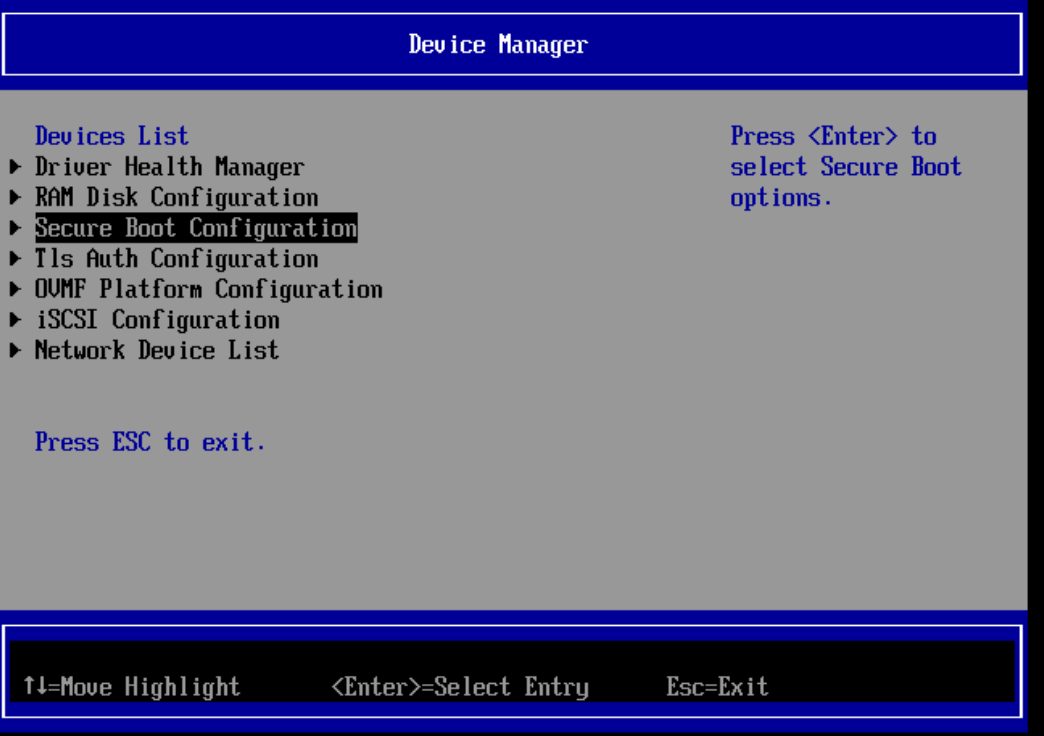
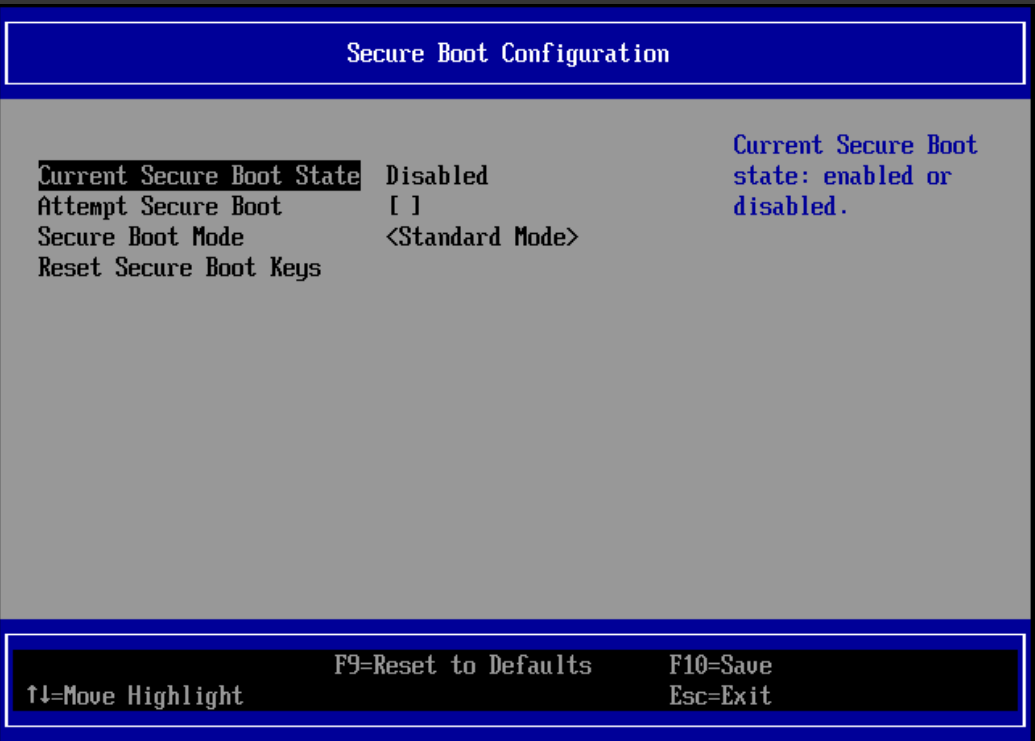
Пример команд:
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 |
Создание сетевых пространств (network namespaces): sudo ip netns add Client sudo ip netns add Server Создание виртуальных интерфейсов (veth): Теперь у тебя есть связанная пара интерфейсов (veth-client <-> veth-server). sudo ip link add veth-client type veth peer name veth-server Привязка интерфейсов к namespace: sudo ip link set veth-client netns Client sudo ip link set veth-server netns Server Настройка IP-адресов: sudo ip netns exec Client ip addr add 192.168.1.1/24 dev veth-client sudo ip netns exec Server ip addr add 192.168.1.2/24 dev veth-server Теперь у тебя есть два "виртуальных хоста" (Client и Server), соединенных через veth. В Client и Server прописываешь маршруты: sudo ip netns exec Client ip route add default via 192.168.1.254 sudo ip netns exec Server ip route add default via 192.168.2.254 Список всех network namespaces: sudo ip netns list ls /var/run/netns/ Просмотр интерфейсов внутри конкретного netns: sudo ip netns exec Client ip link show sudo ip -n Client link Просмотр IP-адресов внутри netns: sudo ip netns exec Client ip addr Просмотр таблицы маршрутизации в netns: sudo ip netns exec Client ip route sudo ip -n Client route Проверить ARP-таблицу (соседей): sudo ip netns exec Client ip neigh Если netns нет в списке, но процесс использует его: lsns -t net ps aux | grep "netns" Использование namespace: ip netns exec <namespace> bash ip netns exec Client bash ip netns exec Server bash |
Пример скрипта который создаст пространства имен, привяжет интерфейсы к ним, добавит адреса, добавит маршруты:
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 |
#!/bin/bash set -x # Создание namespace'ов, если их ещё нет ip netns add Server ip netns add Client echo "setup Server:" ip link set enp1s0f0np0 down ip link set enp1s0f0np0 netns Server ip netns exec Server ip addr add 10.0.12.2/24 dev enp1s0f0np0 ip netns exec Server ip link set enp1s0f0np0 up ip netns exec Server ip link set lo up ip netns exec Server ip route add default via 10.0.12.1 dev enp1s0f0np0 echo "setup Client:" ip link set enp1s0f1np1 down ip link set enp1s0f1np1 netns Client ip netns exec Client ip addr add 10.0.11.2/24 dev enp1s0f1np1 ip netns exec Client ip link set enp1s0f1np1 up ip netns exec Client ip link set lo up ip netns exec Client ip route add default via 10.0.11.1 dev enp1s0f1np1 # Удаление namespace'ов при необходимости # ip netns delete Client # ip netns delete Server |
Использование namespace:
|
1 2 3 4 5 6 |
Команда: ip netns exec <namespace> bash Пример: ip netns exec Server bash ip netns exec Client bash |
Пример сетевые карты разделены на 4 отдельных карточки и проводом подключены Client — Server, без маршрутизации.
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 |
#!/bin/bash set -x # Создание namespace'ов, если их ещё нет ip netns add Server ip netns add Server1 ip netns add Client ip netns add Client1 echo "setup Server:" ip link set ens3f0 down ip link set ens3f0 netns Server ip netns exec Server ip addr add 10.0.12.2/24 dev ens3f0 ip netns exec Server ip link set ens3f0 up ip netns exec Server ip link set lo up echo "setup Client:" ip link set enp4s0f0np0 down ip link set enp4s0f0np0 netns Client ip netns exec Client ip addr add 10.0.12.1/24 dev enp4s0f0np0 ip netns exec Client ip link set enp4s0f0np0 up ip netns exec Client ip link set lo up echo "setup Server1:" ip link set ens3f1 down ip link set ens3f1 netns Server1 ip netns exec Server1 ip addr add 10.0.13.2/24 dev ens3f1 ip netns exec Server1 ip link set ens3f1 up ip netns exec Server1 ip link set lo up echo "setup Client1:" ip link set enp4s0f1np1 down ip link set enp4s0f1np1 netns Client1 ip netns exec Client1 ip addr add 10.0.13.1/24 dev enp4s0f1np1 ip netns exec Client1 ip link set enp4s0f1np1 up ip netns exec Client1 ip link set lo up # Удаление namespace'ов при необходимости # ip netns delete Client # ip netns delete Server # ip netns delete Client1 # ip netns delete Server1 |
Доработанный скрипт:
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 |
cat > test_ip_netns.txt << "EOF" #!/bin/bash set -x #var net_port_1="ens4f0" net_port_2="ens4f1" #delete ip netns delete Client ip netns delete Server #use in route C1-R-C2 #net_port_IP1="10.0.12.2/24" #net_port_IP2="10.0.11.2/24" #net_route_1="10.0.12.1/24" #net_route_2="10.0.11.1/24" #no user router C1-C2 net_port_IP1="10.0.1.1/24" net_port_IP2="10.0.1.2/24" # Создание namespace'ов, если их ещё нет ip netns add Server ip netns add Client echo "setup Server:" ip link set $net_port_1 down ip link set $net_port_1 netns Server ip netns exec Server ip a add $net_port_IP1 dev $net_port_1 ip netns exec Server ip link set up dev $net_port_1 ip netns exec Server ip link set up dev lo #ip netns exec Server ip route add default via $net_route_1 $net_port_1 echo "setup Client:" ip link set $net_port_2 down ip link set $net_port_2 netns Client ip netns exec Client ip a add $net_port_IP2 dev $net_port_2 ip netns exec Client ip link set up dev $net_port_2 ip netns exec Client ip link set up dev lo #ip netns exec Client ip route add default via $net_route_IP2 dev $net_port_2 # Удаление namespace'ов при необходимости # ip netns delete Client # ip netns delete Server #Пример: echo "ip netns exec Server bash" echo "ip netns exec Client bash" echo "ip netns list" EOF |
Зачем?
|
1 2 |
xrdp будет работать с xfc4 удаленно kde будем пользовать локально |
Установка пакетов:
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 |
Консольные утилиты: apt install vim tmux tcpdump curl mc minicom Ставим пакеты для xrdp: apt install xrdp xorgxrdp ssl-cert Установка xfce4: apt install xfce4 xfce4-goodies xfce4-places-plugin task-xfce-desktop Установка kde: apt install kde-full Решение ошибки при подключении по rdp: apt install dbus-x11 Решение проблемы зависания консоли: apt-get remove xscreensaver Дополнительные программы: apt install desktop-telegram vscode golang gparted |
Настройки:
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 82 83 84 85 86 87 88 89 90 91 92 93 94 95 96 97 98 99 100 101 102 103 104 105 106 107 108 109 110 111 112 113 114 115 116 117 118 119 120 121 122 123 124 125 126 127 128 129 130 131 132 133 134 135 136 137 138 139 140 141 142 143 144 145 146 147 148 149 150 151 152 153 154 155 156 157 158 159 160 161 162 163 164 165 166 167 168 169 170 171 172 173 174 175 176 177 |
0. Отключаем постоянные запросы паролей при настройке под учетной записью из группы admin usermod -aG admin username 0.1 Политики polkit-1 такие полезные vim /etc/polkit-1/localauthority/50-local.d/46-all-allow.pkla ----------------------------------------------------------------------- [Allow ALL from group admin] Identity=unix-group:admin Action=* ResultAny=yes ResultInactive=yes ResultActive=yes ----------------------------------------------------------------------- 0.2 или !!! Вместо auth_admin_keep указываем yes vim /usr/share/polkit-1/actions/org.freedesktop.login1.policy ------------------------------------------------------------- <action id="org.freedesktop.login1.reboot"> <description gettext-domain="systemd">Reboot the system</description> <message gettext-domain="systemd">Authentication is required for rebooting the system.</message> <defaults> <allow_any>yes</allow_any> <allow_inactive>yes</allow_inactive> <allow_active>yes</allow_active> </defaults> <annotate key="org.freedesktop.policykit.imply">org.freedesktop.login1.set-wall-message</annotate> </action> ------------------------------------------------------------- vim /usr/share/polkit-1/actions/org.freedesktop.NetworkManager.policy --------------------------------------------------------------------- <action id="org.freedesktop.NetworkManager.settings.modify.system"> [...] <defaults> <allow_any>auth_admin_keep</allow_any> <allow_inactive>yes</allow_inactive> <allow_active>yes</allow_active> </defaults> --------------------------------------------------------------------- P.S Более правильно все таки решить все с помощью pkla 1. Переконфигурируем: dpkg-reconfigure xserver-xorg-legacy - переключаем разрешение для всех 2. Редактируем выбор раскладки vim /etc/xrdp/xrdp_keyboard.ini --------------------------- [default_rdp_layouts] # ищем и убеждаемся что файлы существуют rdp_layout_us=0x00000409 # ищем и убеждаемся что файлы существуют rdp_layout_ru=0x00000419 # ищем и убеждаемся что файлы существуют [layouts_map_ru] rdp_layout_us=ru,us rdp_layout_ru=ru,us [rdp_keyboard_ru] keyboard_type=4 keyboard_type=7 keyboard_subtype=1 ; model=pc105 при необходимости options=grp:alt_shift_toggle rdp_layouts=default_rdp_layouts layouts_map=layouts_map_ru 3. Добавить пользователя xrdp в группу ssl-cert usermod -aG ssl-cert xrdp 4. Выпуск собственного сертификата для XRDP mkdir /etc/xrdp/certificate/ cd /etc/xrdp/certificate/ openssl req -x509 -newkey rsa:2048 -nodes -keyout key.pem -out cert.pem -days 3650 4.1 Подключаем сертификаты отредактировав файл !!! ищем строки (certificate=) и (key_file=) и правим их vim /etc/xrdp/xrdp.ini ---------------------- certificate=/etc/xrdp/certificate/cert.pem key_file=/etc/xrdp/certificate/key.pem ---------------------- 4.2 Изменяем права для файла chown -R xrdp:xrdp /etc/xrdp/certificate/ 5. Запрет авторизации ROOT в XRDP vim /etc/xrdp/sesman.ini ------------------------- [Security] # Авторизация root. true - разрешено false - запрещено AllowRootLogin=false ------------------------- 6. XRDP черный экран при подключении: !!! Баг был при использовании использовании ubuntu, debian 10, debian 11 !!! В окружение KDE !!! Нужно вставить следующие строки в файл /etc/xrdp/startwm.sh !!! unset DBUS_SESSION_BUS_ADDRESS !!! unset XDG_RUNTIME_DIR 6.1 vim /etc/xrdp/startwm.sh ------------------------ #!/bin/sh # xrdp X session start script (c) 2015, 2017 mirabilos # published under The MirOS Licence if test -r /etc/profile; then . /etc/profile fi unset DBUS_SESSION_BUS_ADDRESS unset XDG_RUNTIME_DIR if test -r /etc/default/locale; then . /etc/default/locale test -z "${LANG+x}" || export LANG test -z "${LANGUAGE+x}" || export LANGUAGE test -z "${LC_ADDRESS+x}" || export LC_ADDRESS test -z "${LC_ALL+x}" || export LC_ALL test -z "${LC_COLLATE+x}" || export LC_COLLATE test -z "${LC_CTYPE+x}" || export LC_CTYPE test -z "${LC_IDENTIFICATION+x}" || export LC_IDENTIFICATION test -z "${LC_MEASUREMENT+x}" || export LC_MEASUREMENT test -z "${LC_MESSAGES+x}" || export LC_MESSAGES test -z "${LC_MONETARY+x}" || export LC_MONETARY test -z "${LC_NAME+x}" || export LC_NAME test -z "${LC_NUMERIC+x}" || export LC_NUMERIC test -z "${LC_PAPER+x}" || export LC_PAPER test -z "${LC_TELEPHONE+x}" || export LC_TELEPHONE test -z "${LC_TIME+x}" || export LC_TIME test -z "${LOCPATH+x}" || export LOCPATH fi if test -r /etc/profile; then . /etc/profile fi test -x /etc/X11/Xsession && exec /etc/X11/Xsession exec /bin/sh /etc/X11/Xsession ------------------------ 7. Название подключенной локальной папки в XRDP !!! для корректной работы нужны пакеты !!! apt install gvfs-fuse gvfs-backends libglib2.0-bin vim /etc/xrdp/sesman.ini ------------------------ FuseMountName=Mount_FOLDER ------------------------ 8. Настройка вида окна авторизации XRDP vim /etc/xrdp/xrdp.ini ----------------------- ls_title=YOU SUPER SERVER # заголовок окна сервера ls_top_window_bg_color=000000 # Цвет фона RGB ls_logo_filename=/etc/xrdp/logo_xrdp.bmp #Логотип ; Session types # После этой строки ищем и убираем лишние сессии, оставляем только [Xorg] ----------------------- 9. Отключение screensaver Вариант первый, можно просто его удалить apt-get remove xscreensaver Вариант второй, можно настроить электропитание в настройках экрана 10. После настройки перезапустим xrdp service xrdp restart |
.xsession
|
1 2 3 4 5 6 7 8 9 |
KDE cat > .xsession << "EOF" startplasma-x11 EOF XFCE4 cat > .xsession << "EOF" startxfce4 EOF |
Команда помогающая изменить gui по умолчанию:
|
1 |
update-alternatives --config x-session-manager |
config /etc/xrdp/xrdp.ini
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 82 83 84 85 86 87 88 89 90 91 92 93 94 95 96 97 98 99 100 101 102 103 104 105 106 107 108 109 110 111 112 113 114 115 116 117 118 119 120 121 122 123 124 125 126 127 128 129 130 131 132 133 134 135 136 137 138 139 140 141 142 143 144 145 146 147 148 149 150 151 152 153 154 155 156 157 158 159 160 161 162 163 164 165 166 167 168 169 170 171 172 173 174 175 176 177 178 179 180 181 182 183 184 185 186 187 188 189 190 191 192 193 194 195 196 197 198 199 200 201 202 203 204 205 206 207 208 209 210 211 212 213 214 215 216 217 218 219 220 221 222 223 224 225 226 227 228 229 230 231 232 233 234 235 236 237 238 239 240 241 242 243 244 245 246 247 248 249 250 251 252 253 254 255 256 257 258 259 260 261 262 263 264 265 266 267 268 269 270 271 272 273 274 275 276 277 278 279 280 281 282 283 284 285 286 287 288 289 290 291 292 293 294 295 296 297 298 299 300 301 302 303 304 305 306 307 308 309 310 311 312 313 314 315 316 317 318 319 320 321 322 |
[Globals] ; xrdp.ini file version number ini_version=1 ; fork a new process for each incoming connection fork=true ; ports to listen on, number alone means listen on all interfaces ; 0.0.0.0 or :: if ipv6 is configured ; space between multiple occurrences ; ALL specified interfaces must be UP when xrdp starts, otherwise xrdp will fail to start ; ; Examples: ; port=3389 ; port=unix://./tmp/xrdp.socket ; port=tcp://.:3389 127.0.0.1:3389 ; port=tcp://:3389 *:3389 ; port=tcp://<any ipv4 format addr>:3389 192.168.1.1:3389 ; port=tcp6://.:3389 ::1:3389 ; port=tcp6://:3389 *:3389 ; port=tcp6://{<any ipv6 format addr>}:3389 {FC00:0:0:0:0:0:0:1}:3389 ; port=vsock://<cid>:<port> port=3389 ; 'port' above should be connected to with vsock instead of tcp ; use this only with number alone in port above ; prefer use vsock://<cid>:<port> above use_vsock=false ; regulate if the listening socket use socket option tcp_nodelay ; no buffering will be performed in the TCP stack tcp_nodelay=true ; regulate if the listening socket use socket option keepalive ; if the network connection disappear without close messages the connection will be closed tcp_keepalive=true ; set tcp send/recv buffer (for experts) #tcp_send_buffer_bytes=32768 #tcp_recv_buffer_bytes=32768 ; security layer can be 'tls', 'rdp' or 'negotiate' ; for client compatible layer security_layer=negotiate ; minimum security level allowed for client for classic RDP encryption ; use tls_ciphers to configure TLS encryption ; can be 'none', 'low', 'medium', 'high', 'fips' crypt_level=high ; X.509 certificate and private key ; openssl req -x509 -newkey rsa:2048 -nodes -keyout key.pem -out cert.pem -days 365 ; note this needs the user xrdp to be a member of the ssl-cert group, do with e.g. ;$ sudo adduser xrdp ssl-cert ;certificate= ;key_file= certificate=/etc/xrdp/certificate/cert.pem key_file=/etc/xrdp/certificate/key.pem ; set SSL protocols ; can be comma separated list of 'SSLv3', 'TLSv1', 'TLSv1.1', 'TLSv1.2', 'TLSv1.3' ssl_protocols=TLSv1.2, TLSv1.3 ; set TLS cipher suites #tls_ciphers=HIGH ; concats the domain name to the user if set for authentication with the separator ; for example when the server is multi homed with SSSd #domain_user_separator=@ ; The following options will override the keyboard layout settings. ; These options are for DEBUG and are not recommended for regular use. #xrdp.override_keyboard_type=0x04 #xrdp.override_keyboard_subtype=0x01 #xrdp.override_keylayout=0x00000409 ; Section name to use for automatic login if the client sends username ; and password. If empty, the domain name sent by the client is used. ; If empty and no domain name is given, the first suitable section in ; this file will be used. autorun= allow_channels=true allow_multimon=true bitmap_cache=true bitmap_compression=true bulk_compression=true #hidelogwindow=true max_bpp=32 new_cursors=true ; fastpath - can be 'input', 'output', 'both', 'none' use_fastpath=both ; when true, userid/password *must* be passed on cmd line #require_credentials=true ; when true, the userid will be used to try to authenticate #enable_token_login=true ; You can set the PAM error text in a gateway setup (MAX 256 chars) #pamerrortxt=change your password according to policy at http://url ; ; colors used by windows in RGB format ; blue=009cb5 grey=dedede #black=000000 #dark_grey=808080 #blue=08246b #dark_blue=08246b #white=ffffff #red=ff0000 #green=00ff00 #background=626c72 ; ; configure login screen ; ; Login Screen Window Title #ls_title=My Login Title ; top level window background color in RGB format ls_top_window_bg_color=009cb5 ; width and height of login screen ; ; The default height allows for about 5 fields to be comfortably displayed ; above the buttons at the bottom. To display more fields, make <ls_height> ; larger, and also increase <ls_btn_ok_y_pos> and <ls_btn_cancel_y_pos> ; below ; ls_width=350 ls_height=430 ; login screen background color in RGB format ls_bg_color=dedede ; optional background image filename. BMP format is always supported, ; but other formats will be supported if xrdp is build with imlib2 ; The transform can be one of the following:- ; none : No transformation. Image is placed in bottom-right corner ; of the screen. ; scale : Image is scaled to the screen size. The image aspect ; ratio is not preserved. ; zoom : Image is scaled to the screen size. The image aspect ; ratio is preserved by clipping the image. #ls_background_image= #ls_background_transform=none ; logo ; full path to file or file in shared folder. BMP format is always supported, ; but other formats will be supported if xrdp is build with imlib2 ; For transform values, see 'ls_background_transform'. The logo width and ; logo height are ignored for a transform of 'none'. ls_logo_filename= #ls_logo_transform=none #ls_logo_width=240 #ls_logo_height=140 ls_logo_x_pos=55 ls_logo_y_pos=50 ; for positioning labels such as username, password etc ls_label_x_pos=30 ls_label_width=65 ; for positioning text and combo boxes next to above labels ls_input_x_pos=110 ls_input_width=210 ; y pos for first label and combo box ls_input_y_pos=220 ; OK button ls_btn_ok_x_pos=142 ls_btn_ok_y_pos=370 ls_btn_ok_width=85 ls_btn_ok_height=30 ; Cancel button ls_btn_cancel_x_pos=237 ls_btn_cancel_y_pos=370 ls_btn_cancel_width=85 ls_btn_cancel_height=30 [Logging] ; Note: Log levels can be any of: core, error, warning, info, debug, or trace LogFile=xrdp.log LogLevel=INFO EnableSyslog=true #SyslogLevel=INFO #EnableConsole=false #ConsoleLevel=INFO #EnableProcessId=false [LoggingPerLogger] ; Note: per logger configuration is only used if xrdp is built with ; --enable-devel-logging #xrdp.c=INFO #main()=INFO [Channels] ; Channel names not listed here will be blocked by XRDP. ; You can block any channel by setting its value to false. ; IMPORTANT! All channels are not supported in all use ; cases even if you set all values to true. ; You can override these settings on each session type ; These settings are only used if allow_channels=true rdpdr=true rdpsnd=true drdynvc=true cliprdr=true rail=true xrdpvr=true tcutils=true driveredir=true ; for debugging xrdp, in section xrdp1, change port=-1 to this: #port=/tmp/.xrdp/xrdp_display_10 ; ; Session types ; ; Some session types such as Xorg, X11rdp and Xvnc start a display server. ; Startup command-line parameters for the display server are configured ; in sesman.ini. See and configure also sesman.ini. [Xorg] name=Xorg lib=libxup.so username=ask password=ask ip=127.0.0.1 port=-1 code=20 ;[Xvnc] ;name=Xvnc ;lib=libvnc.so ;username=ask ;password=ask ;ip=127.0.0.1 ;port=-1 #xserverbpp=24 #delay_ms=2000 ; Disable requested encodings to support buggy VNC servers ; (1 = ExtendedDesktopSize) #disabled_encodings_mask=0 ; Use this to connect to a chansrv instance created outside of sesman ; (e.g. as part of an x11vnc console session). Replace '0' with the ; display number of the session #chansrvport=DISPLAY(0) ; Generic VNC Proxy ; Tailor this to specific hosts and VNC instances by specifying an ip ; and port and setting a suitable name. ;[vnc-any] ;name=vnc-any ;lib=libvnc.so ;ip=ask ;port=ask5900 ;username=na ;password=ask #pamusername=asksame #pampassword=asksame #pamsessionmng=127.0.0.1 #delay_ms=2000 ; Generic RDP proxy using NeutrinoRDP ; Tailor this to specific hosts by specifying an ip and port and setting ; a suitable name. ;[neutrinordp-any] ;name=neutrinordp-any ; To use this section, you should build xrdp with configure option ; --enable-neutrinordp. ;lib=libxrdpneutrinordp.so ;ip=ask ;port=ask3389 ;username=ask ;password=ask ; Uncomment the following lines to enable PAM authentication for proxy ; connections. #pamusername=ask #pampassword=ask #pamsessionmng=127.0.0.1 ; Currently NeutrinoRDP doesn't support dynamic resizing. Uncomment ; this line if you're using a client which does. #enable_dynamic_resizing=false ; By default, performance settings requested by the RDP client are ignored ; and chosen by NeutrinoRDP. Uncomment this line to allow the user to ; select performance settings in the RDP client. #perf.allow_client_experiencesettings=true ; Override any experience setting by uncommenting one or more of the ; following lines. #perf.wallpaper=false #perf.font_smoothing=false #perf.desktop_composition=false #perf.full_window_drag=false #perf.menu_anims=false #perf.themes=false #perf.cursor_blink=false ; By default NeutrinoRDP supports cursor shadows. If this is giving ; you problems (e.g. cursor is a black rectangle) try disabling cursor ; shadows by uncommenting the following line. #perf.cursor_shadow=false ; By default, NeutrinoRDP uses the keyboard layout of the remote RDP Server. ; If you want to tell the remote the keyboard layout of the RDP Client, ; by uncommenting the following line. #neutrinordp.allow_client_keyboardLayout=true ; The following options will override the remote keyboard layout settings. ; These options are for DEBUG and are not recommended for regular use. #neutrinordp.override_keyboardLayout_mask=0x0000FFFF #neutrinordp.override_kbd_type=0x04 #neutrinordp.override_kbd_subtype=0x01 #neutrinordp.override_kbd_fn_keys=12 #neutrinordp.override_kbd_layout=0x00000409 ; You can override the common channel settings for each session type #channel.rdpdr=true #channel.rdpsnd=true #channel.drdynvc=true #channel.cliprdr=true #channel.rail=true #channel.xrdpvr=true |
config /etc/xrdp/sesman.ini
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 82 83 84 85 86 87 88 89 90 91 92 93 94 95 96 97 98 99 100 101 102 103 104 105 106 107 108 109 110 111 112 113 114 115 116 117 118 119 120 121 122 123 124 125 126 127 128 129 130 131 132 133 134 135 136 137 138 139 140 141 142 143 144 145 146 147 148 149 150 151 152 153 154 155 156 157 158 159 160 161 162 163 164 165 166 167 168 169 170 |
;; See `man 5 sesman.ini` for details [Globals] ListenAddress=127.0.0.1 ListenPort=3350 EnableUserWindowManager=true ; Give in relative path to user's home directory UserWindowManager=startwm.sh ; Give in full path or relative path to /etc/xrdp DefaultWindowManager=startwm.sh ; Give in full path or relative path to /etc/xrdp ReconnectScript=reconnectwm.sh [Security] ;AllowRootLogin=true AllowRootLogin=false MaxLoginRetry=4 TerminalServerUsers=tsusers TerminalServerAdmins=tsadmins ; When AlwaysGroupCheck=false access will be permitted ; if the group TerminalServerUsers is not defined. AlwaysGroupCheck=false ; When RestrictOutboundClipboard=all clipboard from the ; server is not pushed to the client. ; In addition, you can control text/file/image transfer restrictions ; respectively. It also accepts comma separated list such as text,file,image. ; To keep compatibility, some aliases are also available: ; true: an alias of all ; false: an alias of none ; yes: an alias of all RestrictOutboundClipboard=none ; When RestrictInboundClipboard=all clipboard from the ; client is not pushed to the server. ; In addition, you can control text/file/image transfer restrictions ; respectively. It also accepts comma separated list such as text,file,image. ; To keep compatibility, some aliases are also available: ; true: an alias of all ; false: an alias of none ; yes: an alias of all RestrictInboundClipboard=none [Sessions] ;; X11DisplayOffset - x11 display number offset ; Type: integer ; Default: 10 X11DisplayOffset=10 ;; MaxSessions - maximum number of connections to an xrdp server ; Type: integer ; Default: 0 MaxSessions=50 ;; KillDisconnected - kill disconnected sessions ; Type: boolean ; Default: false ; if 1, true, or yes, every session will be killed within DisconnectedTimeLimit ; seconds after the user disconnects KillDisconnected=false ;; DisconnectedTimeLimit (seconds) - wait before kill disconnected sessions ; Type: integer ; Default: 0 ; if KillDisconnected is set to false, this value is ignored DisconnectedTimeLimit=0 ;; IdleTimeLimit (seconds) - wait before disconnect idle sessions ; Type: integer ; Default: 0 ; Set to 0 to disable idle disconnection. IdleTimeLimit=0 ;; Policy - session allocation policy ; Type: enum [ "Default" | "UBD" | "UBI" | "UBC" | "UBDI" | "UBDC" ] ; "Default" session per <User,BitPerPixel> ; "UBD" session per <User,BitPerPixel,DisplaySize> ; "UBI" session per <User,BitPerPixel,IPAddr> ; "UBC" session per <User,BitPerPixel,Connection> ; "UBDI" session per <User,BitPerPixel,DisplaySize,IPAddr> ; "UBDC" session per <User,BitPerPixel,DisplaySize,Connection> Policy=Default [Logging] ; Note: Log levels can be any of: core, error, warning, info, debug, or trace LogFile=xrdp-sesman.log LogLevel=INFO EnableSyslog=true #SyslogLevel=INFO #EnableConsole=false #ConsoleLevel=INFO #EnableProcessId=false [LoggingPerLogger] ; Note: per logger configuration is only used if xrdp is built with ; --enable-devel-logging #sesman.c=INFO #main()=INFO ; ; Session definitions - startup command-line parameters for each session type ; [Xorg] ; Specify the path of non-suid Xorg executable. It might differ depending ; on your distribution and version. Find out the appropriate path for your ; environment. The typical path is known as follows: ; ; Fedora 26 or later : param=/usr/libexec/Xorg ; Debian 9 or later : param=/usr/lib/xorg/Xorg ; Ubuntu 16.04 or later : param=/usr/lib/xorg/Xorg ; Arch Linux : param=/usr/lib/Xorg ; CentOS 7 : param=/usr/bin/Xorg or param=Xorg ; CentOS 8 : param=/usr/libexec/Xorg ; FreeBSD (from 2022Q4) : param=/usr/local/libexec/Xorg ; param=/usr/lib/xorg/Xorg ; Leave the rest parameters as-is unless you understand what will happen. param=-config param=xrdp/xorg.conf param=-noreset param=-nolisten param=tcp param=-logfile param=.xorgxrdp.%s.log [Xvnc] param=Xvnc param=-bs param=-nolisten param=tcp param=-localhost param=-dpi param=96 [Chansrv] ; drive redirection ; See sesman.ini(5) for the format of this parameter ;FuseMountName=/run/user/%u/thinclient_drives ;FuseMountName=/media/thinclient_drives/%U/thinclient_drives FuseMountName=remoute ; this value allows only the user to access their own mapped drives. ; Make this more permissive (e.g. 022) if required. ;FileUmask=077 ; Can be used to disable FUSE functionality - see sesman.ini(5) ;EnableFuseMount=false ; Uncomment this line only if you are using GNOME 3 versions 3.29.92 ; and up, and you wish to cut-paste files between Nautilus and Windows. Do ; not use this setting for GNOME 4, or other file managers UseNautilus3FlistFormat=true [ChansrvLogging] ; Note: one log file is created per display and the LogFile config value ; is ignored. The channel server log file names follow the naming convention: ; xrdp-chansrv.${DISPLAY}.log ; ; Note: Log levels can be any of: core, error, warning, info, debug, or trace LogLevel=INFO EnableSyslog=true #SyslogLevel=INFO #EnableConsole=false #ConsoleLevel=INFO #EnableProcessId=false [ChansrvLoggingPerLogger] ; Note: per logger configuration is only used if xrdp is built with ; --enable-devel-logging #chansrv.c=INFO #main()=INFO [SessionVariables] PULSE_SCRIPT=/etc/xrdp/pulse/default.pa |
xrdp белый экран raspberry pi
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 |
https://bbs.archlinux.org/viewtopic.php?id=277905 https://askubuntu.com/questions/1209300/remote-desktop-on-raspberrypi-not-working https://raspberrypi.stackexchange.com/questions/133425/connection-problem-giving-up-on-xrdp-with-raspberry-pi-os-11-bullseye https://github.com/neutrinolabs/xrdp/issues/2053 #Не очевидное решение проблемы белого экрана на raspberry https://github.com/neutrinolabs/xrdp/wiki/Tips-and-FAQ#why-cant-i-log-the-same-user-on-on-the-graphical-console-and-over-xrdp-at-the-same-time Вариант 0: СМОТРИМ ЛОГИ!!! cat /var/log/xrdp-sesman.log В каталоге пользователя: cat .xorgxrdp.*.log cat .xsession cat .xsession-errors Смотрим при подключении: journalctl -f Вариант первый: !!! На малине в принципе все начинает работать сразу из коробки и настройка не требуется. apt install -y xrdp Вариант второй: Чтобы решить эту проблему "второй сессии" и разрешить столько сессий, сколько вам нужно, отредактируйте /etc/xrdp/startwm.sh и добавьте эти строки перед строками, которые проверяют и запускают Xsession. $HOME/.profile не является частью решения, но это то, что должно быть запущено перед началом сессии в любом случае. unset DBUS_SESSION_BUS_ADDRESS unset XDG_RUNTIME_DIR . $HOME/.profile Вариант третий: Еще в борьбе с белым экраном предлагают удалить пользователя из группы video и render sudo gpasswd -d <username> video sudo gpasswd -d <username> render Вариант четвертый: Eще скрипт установки у людей на raspberry pi # Install updates sudo apt update sudo apt upgrade -y # Install and configure xRDP sudo apt install -y xrdp sudo systemctl enable xrdp sudo sed -i 's/"DRMDevice" "[[:alnum:]/]+"/"DRMDevice" ""/g' /etc/X11/xrdp/xorg.conf sudo gpasswd -d $USER video # Reboot the machine sudo reboot Вариант пятый: P.s. Многие пишут что вообще ничего не трогают и все работает кто то удаляет из группы video и тоже начинает работать а самое главное вообще не трогают startwm.sh Вариант шестой: apt-get install xserver-xorg-legacy vim /etc/X11/Xwrapper.config ---------------------------- allowed_users=anybody needs_root_rights=yes ---------------------------- Вариант седьмой: Ошибки dbus Ставим: sudo apt install dbus-x11 От пользователя выполняем: dbus-launch Вариант восьмой: https://forums.raspberrypi.com/viewtopic.php?t=387334 Включаем X Activate X11 Server over Wayland on raspi-config utility That's important Редактируем файл: Edit /etc/X11/xrdp/xorg.conf Section "Screen" Identifier "Screen (xrdpdev)" Device "Video Card (xrdpdev)" GPUDevice "Video Card (xrdpdev)" <-- Add this to section... Monitor "Monitor" |
Инфо:
|
1 2 3 4 5 6 7 8 9 10 11 |
Стенд для тестирования: две raspbery pi 3 b+ Образ: https://downloads.raspberrypi.com/raspios_lite_arm64/images/raspios_lite_arm64-2024-03-15/2024-03-15-raspios-bookworm-arm64-lite.img.xz?_gl=1*165vafp*_ga*ODA4NzkwOTMwLjE3MTE2OTg2NzI.*_ga_22FD70LWDS*MTcxMTcxNjk3NC4xLjEuMTcxMTcxNjk4MC4wLjAuMA Для удобства использовался интерфейс управления точками доступа: https://raspap.com/ Расстояние от точек ~0.5 метра |
Wi-Fi адаптер DEXP WFA-301
|
1 2 3 4 5 6 7 |
https://www.dns-shop.ru/product/f849646f3c6b3330/wi-fi-adapter-dexp-wfa-301/?utm_referrer=https%3A%2F%2Fwww.dns-shop.ru%2Fproduct%2Ff849646f3c6b3330%2Fwi-fi-adapter-dexp-wfa-301%2Fcharacteristics%2F%3Futm_medium%3Dorganic%26utm_source%3Dgoogle%26utm_referrer%3Dhttps%253A%252F%252Fwww.google.com%252F Драйвер rtl8192eu не понятно как работает работает только в 2.4 максимальная скорость 30Mbit/s TCP цена 450р в днс |
Wi-Fi Адаптер USB WiFi до 600 Мбит/с для ПК, ноутбука
|
1 2 3 4 5 6 7 |
https://www.ozon.ru/product/adapter-usb-wifi-do-600-mbit-s-dlya-pk-noutbuka-1070541266/ Не работает в N (подключение есть \ скорости нет) Работает в AС 80-100 Mbit/s Драйвер 8821cu https://github.com/morrownr/8821cu-20210916?tab=readme-ov-file Цена 477р |
Wi-Fi адаптер 5 ГГц / 2.4 ГГц; двухдиапазонный, с антенной, 600Мбит/c
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 |
https://www.ozon.ru/product/wi-fi-adapter-5-ggts-2-4-ggts-dvuhdiapazonnyy-s-antennoy-600mbit-c-902102790/?reviewsVariantMode=2 Работает N 40 Mbit/s Работает AC 115 Mbit/s Драйвер 8821cu https://github.com/morrownr/8821cu-20210916?tab=readme-ov-file Цена 444 Хорошо работает, вроде не разваливается, но драйверы кривые, спамят в dmesg. В целом лучшая карточка, работает 2.4Ghz, 5Ghz, умеет в AP Краткая инструкция как ставить: apt update apt install build-essential git dkms bc apt install linux-headers-generic cd /opt git clone https://github.com/morrownr/8821cu-20210916.git cd 8821cu-20210916 sudo ./install-driver.sh |
Wi-Fi-адаптер Wi-fi 150 Mbps 2.4ГГц usb 2.0
|
1 2 3 4 5 |
https://www.ozon.ru/product/wi-fi-adapter-wi-fi-150-mbps-2-4ggts-usb-2-0-1417541689/ В AP не работает. Самое дешевое барахло. Цена 243р |
Wi-Fi адаптер 2.4 ГГц чип Realtek RTL8188FTV 802.11 n (b g n) BATTUTRU
|
1 2 3 |
Не умеет в AP Драйвер RTL8188EU Цена 295р |
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 |
MPTCP (Multipath TCP) Multipath TCP позволяет одному TCP-соединению использовать несколько физических каналов для передачи данных. Это означает, что ваш клиент может одновременно поддерживать соединение через несколько точек доступа (с разными IP-адресами), и весь трафик будет распределен по этим соединениям, увеличивая общую пропускную способность. Как работает MPTCP: MPTCP добавляет несколько путей к одному TCP-соединению, поэтому даже если один из путей теряет соединение (например, при отключении от точки доступа), остальные остаются активными, что снижает риск обрыва. Клиенты могут одновременно подключаться к нескольким точкам доступа, и MPTCP динамически распределяет трафик между ними на уровне TCP. Это особенно полезно для устройств, которые перемещаются между несколькими сетями или точками доступа, как в вашем случае с автомобилями. Проверка: sysctl net.mptcp.enabled ss -M dmesg | grep MPTCP !!! Начиная с версии ядра 5.6, MPTCP был интегрирован в ядро Linux. Пример использования mptcpize для curl: apt install mptcp-tools mptcpize curl http://example.com echo "net.mptcp.enabled = 1" | sudo tee -a /etc/sysctl.conf echo "net.mptcp.mptcp_path_manager=fullmesh" | sudo tee -a /etc/sysctl.conf echo "net.mptcp.mptcp_subflows=4" | sudo tee -a /etc/sysctl.conf sudo sysctl -p |
ссылки:
|
1 2 3 4 5 6 |
https://habr.com/ru/articles/168407/ https://habr.com/ru/articles/331720/ https://habr.com/ru/companies/otus/articles/550820/ https://habr.com/ru/articles/115527/ https://calculator.academy/rtt-calculator/ https://www.opennet.ru/base/net/tcp_tune.txt.html |
Алгоритмы:
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 |
BIC TCP CUBIC TCP Highspeed TCP H-TCP TCP Hybla TCP-Illinois TCP Low Priority TCP Vegas TCP NewReno TCP Veno TCP Westwood+ YeAH-TCP BBR BIC, CUBIC, Highspeed, H-TCP, NewReno, Illinois - эти алгоритмы созданы для так называемых long fat networks — длинных (а значит, с высоким RTT) и быстрых сетей. TCP Hybla - здорово ведет себя на спутниковых линках. Veno - создан для беспроводных сетей с высокой потерей пакетов. TCP Low Priority - вообще сложно назвать congestion алгоритмом, т.к. он мало что делает, а просто пытается отправить пакет без очереди. TCP Vegas - иногда применяют на серверах с большим количеством подключений т.к. он обеспечивает почти постоянную скорость, хоть и далеко не идеальную. Westwood+ - комбинированный алгоритм YeAH-TCP - молодой, ведет себя более-менее во всех случаях. CUBIC, который используется по умолчанию во всех дистрибутивах, совершенно не подходит, например, для 3G-соединений На каналах вроде домашнего вайфая, рекомендую использовать Westwood или H-TCP. Для проводных каналов хорошим выбором может быть YeAH (если у вас не наблюдается с ним проблем), H-TCP или Illinois. рекомендации: net.ipv4.tcp_fastopen=1 - Ускоряет а handshake для поддерживаемых алгоритмов net.ipv4.tcp_slow_start_after_idle=0 - Добавит скорости для SPDY и других keep-alive соединений |
ethtool
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 |
Длина очереди передачи. В современных сетях для 1G используется значение 1000, для 10G используется значение 10000. ifconfig eth0 txqueuelen 1000 Отключаем checksum offload для правильной работы шейперов ethtool --offload eth0 rx off tx off Отключаем аппаратную поддержку 802.1q ethtool -K eth0 rxvlan off txvlan off Увеличивает размер буфера, чтобы избежать дропов. Убедитесь, что ваша сетевая поддерживает такой размер буфера выполнив ethtool -g ethX ethtool -G eth0 rx 2048 tx 2048 Отключает авто определение скорости порта ethtool -A eth0 autoneg off rx off tx off Отключим оффлоады для лучшей производительности TCP ethtool -K eth0 tso off gso off gro off lro off Flow control автосогласование Advertised pause frame use "Advertised pause frame use" и "Link partner advertised pause frame use" указывают на режим управления потоком. Если они установлены в Symmetric, то управление потоком включено. Если установлено No, то оно выключено. Проверяем: ethtool -a eth0 чтобы включить ethtool -A eth0 autoneg on rx on tx on |
Лимиты:
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 |
ulimit -a - Показать текущие лимиты Пример установки лимитов: ulimit -n 30000 Некоторые приложения (Proxy, Web сервера, базы данных) используют большие количества открытых файлов и сокетов, и как правило, установок по умолчанию им недостаточно. Оболочка/скрипт За лимиты оболочки отвечает ulimit. Текущее состояние можно проверить ulimit -a. Например, что-бы увеличить кол-во открытых файлов с 1024 до 10240 нужно сделать: ulimit -n 10240 пользователь/процесс Лимиты пользователей и процессов устанавливаются в /etc/security/limits.conf. Например: # cat /etc/security/limits.conf * hard nproc 250 # Лимит пользовательских процессов asterisk hard nofile 409600 # Лимит открытых файлов для приложения Обще системные лимиты устанавливаются командой Sysctl. Большинство этих переменных, действуют до перезагрузки, что-бы ограничения остались после ребута, внесите их в файл /etc/sysctl.conf. сat /etc/sysctl.conf # Показать файл sysctl -a # Показать все системные переменные sysctl fs.file-max # Показать текущие значения sysctl -w fs.file-max=102400 # Изменить максимальное кол-во открытых файлов fs.file-max=102400 # Постоянное значение в файле sysctl.conf cat /proc/sys/fs/file-nr # Кол-во используемых файловых дескрипторов |
sysctl
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 |
Маршрутизация между интерфейсами, по умолчанию выключена net.ipv4.ip_forward=0 net.ipv4.ip_forward=1 Принцип фильтрования в rp_filter: Если ответ на текущий пакет не может уйти через тот же интерфейс (когда приходит через один интерфейс, а уходит через другой), пакет отфильтровывается. По умолчанию равно 2 net.ipv4.conf.all.rp_filter = 1 Обычно меняю на 0 или 1 при использовании двух шлюзов ---------------------------- net.ipv4.conf.default.rp_filter=1 net.ipv4.conf.all.rp_filter=1 net.ipv4.ip_forward=1 net.ipv6.conf.all.forwarding=1 ---------------------------- !!! Современные дистрибутивы автоматически настраивают оптимальные параметры сетевой карты ###Для хоста с сетевым адаптером 10G, оптимизированного для сетевых путей с RTT до 100 мс и для удобства работы с инструментами одиночного и параллельного потока # устанавливаем буферами до 64 МБ net.core.rmem_max = 67108864 net.core.wmem_max = 67108864 # увеличить лимит буфера TCP автонастройки net.ipv4.tcp_rmem = 4096 87380 33554432 net.ipv4.tcp_wmem = 4096 65536 33554432 # рекомендуемый контроль перегрузки по умолчанию / recommended default congestion control is htcp # на 2023 дефолт cubic # для проверки доступных sysctl -a | grep congestion net.ipv4.tcp_congestion_control=htcp #net.ipv4.tcp_congestion_control=veno #net.ipv4.tcp_congestion_control=cubic #net.ipv4.tcp_congestion_control=bbr # Если включены "jumbo frames" то "tcp_mtu_probing" также следует включить net.ipv4.tcp_mtu_probing=1 # Тип очереди Рекомендуется включить "fair queueing/справедливую очередь" net.core.default_qdisc = fq Для хоста с сетевым адаптером 10G, оптимизированным для сетевых путей с RTT до 200 мс и для совместимости с инструментами одиночного и параллельного потока, или с сетевым адаптером 40G на путях с RTT до 50 мс: # Буфер 128MB net.core.rmem_max = 134217728 net.core.wmem_max = 134217728 # Авто тюнинг буфера 64MB net.ipv4.tcp_rmem = 4096 87380 67108864 net.ipv4.tcp_wmem = 4096 65536 67108864 # # рекомендуемый контроль перегрузки по умолчанию / recommended default congestion control net.ipv4.tcp_congestion_control=htcp # на самом деле тут дофига вариантов brr, cubic, westwood+ # Если "jumbo frames enabled" то и этот параметр нужен. net.ipv4.tcp_mtu_probing=1 # Тип очередей net.core.default_qdisc = fq |
Под trex
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 |
ulimit -n 30000 файлик /etc/sysctl.conf # custom net.ipv4.ip_forward=1 net.ipv4.tcp_max_tw_buckets = 65536 net.ipv4.tcp_tw_reuse = 0 net.ipv4.tcp_max_syn_backlog = 131072 net.ipv4.tcp_syn_retries = 3 net.ipv4.tcp_synack_retries = 3 net.ipv4.tcp_retries1 = 3 net.ipv4.tcp_retries2 = 8 net.ipv4.tcp_rmem = 16384 174760 349520 net.ipv4.tcp_wmem = 16384 131072 262144 net.ipv4.tcp_mem = 262144 524288 1048576 net.ipv4.tcp_max_orphans = 65536 net.ipv4.tcp_fin_timeout = 10 net.ipv4.tcp_low_latency = 1 net.ipv4.tcp_syncookies = 0 net.netfilter.nf_conntrack_max = 1048576 net.core.rmem_max = 16777216 net.core.wmem_max = 16777216 net.ipv4.tcp_rmem = 4096 87380 16777216 net.ipv4.tcp_wmem = 4096 65536 16777216 |
RTT/ Буферы / Как посчитать буфер, пример:
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 |
Не актуальные умолчания: Windows XP размер буфера по умолчанию равен 17,520 байт Mac OS X установлен в 64K Linux 64Кбайт Формула: Пропускная способность = размер буфера / задержка Винда: 17520 Байт / .04 секунды = .44 МБ/сек = 3.5 Мб/сек Мак ос: 65936 Байт / .04 сек = 1.6 МБ/сек = 13 Мб/сек Большинство экспертов по сетям соглашаются, что оптимальный размер буфера для определенной сети равен удвоенному произведению задержки и полосы пропускания: Размер буфера = 2 * задержка * полоса пропускания Программа ping даст вам округленное время (round trip time - RTT) для сетевого соединения, что в два раза больше задержки. Формула принимает следующий вид: Размер буфера = RTT * полоса пропускания .08 секунд * 100 Мбс / 8 = 1 МБ Пример: cat /etc/sysctl.conf ... # увеличиваем максимальный размер буфера ТСР net.core.rmem_max = 16777216 net.core.wmem_max = 16777216 # увеличиваем ограничения автоподчтройки буфера ТСР Linux # мин, по умолчанию, и максимальное число байт, которое можно использовать net.ipv4.tcp_rmem = 4096 87380 16777216 net.ipv4.tcp_wmem = 4096 65536 16777216 |
Контроль перегрузки / рекомендуемый контроль перегрузки по умолчанию / recommended default congestion control
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 |
0. Проверить какие контроли перегрузки нам доступны: sysctl net.ipv4.tcp_available_congestion_control cat /proc/sys/net/ipv4/tcp_available_congestion_control 1. Проверить какие контроли перегрузки сейчас активны: sysctl net.ipv4.tcp_congestion_control cat /proc/sys/net/ipv4/tcp_congestion_control 2. Примеры включения: Включить контроль перегрузки "cubic"без перезагрузки ОС. sysctl -w net.ipv4.tcp_congestion_control=cubic Включить очередь "fq" без перезагрузки ОС sysctl -w net.core.default_qdisc=fq_codel sysctl -w net.core.default_qdisc=fq Пример добавления в файл /etc/sysctl.conf, контроль перегрузки bbr net.core.default_qdisc=fq net.ipv4.tcp_congestion_control=bbr |
BBR
|
1 2 3 4 5 6 7 8 9 10 11 12 |
BBR (Bottleneck Bandwidth and RTT) — алгоритма контроля перегрузки TCP, патчи с которым ещё в 2016 году были опубликованы компанией Google и приняты в основное ядро Linux. Применение этой технологии в некоторых случаях позволяет значительно увеличить пропускную способность канала передачи данных. Несколько тестов и информация по настройке BBR далее. sysctl -w net.ipv4.tcp_slow_start_after_idle=0 net.core.default_qdisc=fq net.ipv4.tcp_congestion_control=bbr В ядре требуется активировать: CONFIG_TCP_CONG_BBR=m CONFIG_NET_SCH_FQ_CODEL=y CONFIG_NET_SCH_FQ=m |
Вводная инфа:
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 |
Управление трафиком Traffic Control, tc, Шейпинг, управление трафиком, HTB Разделение, ограничение и управление трафиком - актуальная и сложная задача, которую обычно возлагают на дорогостоящее специальное сетевое оборудование. Но решить ее можно и с помощью подсистемы Linux-ядра Traffic Control (tc входит в пакет iproute2) Ограничение без потерь возможно только в отношении исходящего трафика. Стек протоколов TCP/IP не предусматривает возможности заставить удаленную сторону слать пакеты медленнее (и это правильно). Shaping. Шейпинг - ограничение трафика, задержка пакетов с целью создания желаемой скорости передачи. Может использоваться не только для "сужения" исходящего канала, но и для сглаживания бросков во время пиковых нагрузок. Scheduling. Планирование – упорядочивание типов трафика в канале. Позволяет избегать задержек для критичных типов трафика (QoS). Policing. Политика входящего трафика. Позволяет ограничить входящий трафик путем уничтожения превысивших лимит пакетов. Помогает бороться с DDoS. Основные параметры: Дисциплина обработки пакетов (qdisc) - очередь пакетов и закрепленный за ней алгоритм обработки. Класс (class) - логический контейнер, который может содержать несколько подклассов или дисциплину. Фильтр (filter) - механизм классификации трафика. Формат указания скорости в утилите tc mbps = 1024 kbps = 1024 * 1024 bps => Байт/с mbit = 1024 kbit => Кбит/с mb = 1024 kb = 1024 * 1024 b => Байт Наиболее используемые дисциплины pfifo - Простейшая очередь FIFO (первым пришел, первым ушел). Размер буфера задается в пакетах. bfifo - Аналог pfifo с буфером, размер которого задается в байтах. pfifo_fast - Реализует простую очередь FIFO с тремя полосами. Используется по умолчанию в качестве корневой и не принимает аргументов. tbf - Token Bucket Filter (TBF). Передает поступающие пакеты со скоростью, не превышающей заданный порог. Простая и точная реализация делает ее идеальным решением для ограничения полосы пропускания всего интерфейса. sfq - Stochastic Fairness Queueing (SFQ). (одна из лучших)Реализация алгоритма справедливой очереди. Поровну разделяет полосу пропускания между несколькими соединениями. Эффективно работает только на загруженном интерфейсе. red - Random Early Detection (RED). Симуляция затора. Отбрасывает пакеты случайным образом при достижении заданной полосы пропускания. Хорошо подходит для ограничения прожорливых в плане трафика приложений. prio - Разделяет трафик по приоритетам (поле TOS). По умолчанию создает три класса, в первый из которых попадают пакеты с большим приоритетом, а в третий - с наименьшим. cbq - Class Based Queueing (CBQ). Классовая дисциплина, предназначенная для создания сложных систем управления трафиком. Поддерживает ограничения и приоритеты. htb - Hierarchical Token Bucket (HTB). (хорошо умеет работать с ip, во всех руководствах по шейпингу вы ее обязательно встретите) Предназначена для разделения полосы пропускания между различными видами трафика на полосы заданной ширины, с возможностью заимствования. Поддерживает приоритеты. |
Синтаксис tc:
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 |
Usage: tc [ OPTIONS ] OBJECT { COMMAND | help } tc [-force] -batch filename where OBJECT := { qdisc | class | filter | chain | action | monitor | exec } OPTIONS := { -V[ersion] | -s[tatistics] | -d[etails] | -r[aw] | -o[neline] | -j[son] | -p[retty] | -c[olor] -b[atch] [filename] | -n[etns] name | -N[umeric] | -nm | -nam[es] | { -cf | -conf } path -br[ief] } tc qdisc - покажет состояние шейпинга в данный момент для всех интерфейсов. Смотрим статистику прохождения пакетов: tc -s -d qdisc show dev eth0 tc -s -d class show dev eth0 tc -s -d filter show dev eth0 Быстро удалить все классы, фильтры и вернуть root qdisc интерфейса в первоначальное состояние можно командой: tc qdisc del dev eth0 root |
Это самый простой без классовый пример:
|
1 2 3 4 5 6 7 |
tc qdisc add dev eth1 root tbf rate 256kbit latency 50ms burst 1540 - qdisc add - добавляем новую дисциплину (для удаления используй del). - dev eth1 - указываем устройство, к которому будет привязана дисциплина. - root - наша дисциплина корневая (будет обрабатываться весь трафик). - tbf - имя дисциплины. - rate 256kbit latency 50ms burst 1540 - параметры, специфичные для данной дисциплины: rate - ограничение скорости, latency - максимальный "возраст" пакета в очереди, burst - размер буфера |
Пример создание классовой очереди HTB
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 |
Создадим дисциплину: tc qdisc add dev eth1 root handle 1: htb default 13 Опция "default 13" говорит о том, что весь не классифицированный фильтрами трафик должен быть обработан с помощью дисциплин класса "1:13". Создадим класс под дисциплину: tc class add dev eth1 parent 1: classid 1:1 htb rate 10mbps ceil 10mbps Создадим в нем подклассы: tc class add dev eth1 parent 1:1 classid 1:11 htb rate 5mbps ceil 10mbps tc class add dev eth1 parent 1:1 classid 1:12 htb rate 2mbps tc class add dev eth1 parent 1:1 classid 1:13 htb rate 1mbps По умолчанию к вновь созданным классам подключены дисциплины, реализующие очередь FIFO. Это нам не подходит. Чтобы канал равномерно распределялся между всеми участниками под сети, мы должны подключить к ним дисциплину sfq: tc qdisc add dev eth1 parent 1:11 handle 10:0 sfq perturb 10 tc qdisc add dev eth1 parent 1:12 handle 20:0 sfq perturb 10 tc qdisc add dev eth1 parent 1:13 handle 30:0 sfq perturb 10 Теперь подключим фильтры, которые будут классифицировать трафик: tc filter add dev eth1 protocol ip parent 1:0 prio 1 u32 match ip src 10.55.0.0/24 flowid 1:11 tc filter add dev eth1 protocol ip parent 1:0 prio 1 u32 match ip src 10.55.1.0/24 flowid 1:12 Для примера, установим ограничение в 256 Кбит/с для пользователя, находящегося в под сети "все остальные". Сначала добавим к "классу под сети" новый "класс-пользователь": tc class add dev eth1 parent 1:13 classid 1:150 htb rate 256kbps А затем фильтр: tc filter add dev eth1 protocol ip parent 1:13 prio 1 u32 match ip src 10.55.55.7 flowid 1:150 |
Пример:
|
1 2 3 4 5 6 7 8 9 10 11 12 |
tc qdisc add dev eth1 root handle 1: htb default 13 tc class add dev eth1 parent 1: classid 1:1 htb rate 256kbps ceil 6mbps tc class add dev eth1 parent 1:1 classid 1:11 htb rate 3mbps tc class add dev eth1 parent 1:1 classid 1:12 htb rate 2mbps tc class add dev eth1 parent 1:1 classid 1:13 htb rate 256kbps tc qdisc add dev eth1 parent 1:11 handle 10:0 sfq perturb 10 tc qdisc add dev eth1 parent 1:12 handle 20:0 sfq perturb 10 tc qdisc add dev eth1 parent 1:13 handle 30:0 sfq perturb 10 tc filter add dev eth1 protocol ip parent 1:0 prio 1 u32 match ip src 10.55.55.0/24 flowid 1:11 tc filter add dev eth1 protocol ip parent 1:0 prio 1 u32 match ip src 10.66.66.0/24 flowid 1:12 tc class add dev eth1 parent 1:13 classid 1:150 htb rate 256kbps tc filter add dev eth1 protocol ip parent 1:13 prio 1 u32 match ip src 10.55.55.7 flowid 1:150 |
Пример:
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 |
tc qdisc add dev eth0 root handle 1: htb default 15 tc class add dev eth0 parent 1: classid 1:1 htb rate 100mbps ceil 100mbps tc class add dev eth0 parent 1:1 classid 1:11 htb rate 30mbps ceil 100mbps tc class add dev eth0 parent 1:1 classid 1:12 htb rate 20mbps tc class add dev eth0 parent 1:1 classid 1:13 htb rate 10mbps tc class add dev eth0 parent 1:1 classid 1:14 htb rate 5mbps tc class add dev eth0 parent 1:1 classid 1:15 htb rate 40mbps tc qdisc add dev eth0 parent 1:11 handle 10:0 sfq perturb 10 tc qdisc add dev eth0 parent 1:12 handle 20:0 sfq perturb 10 tc qdisc add dev eth0 parent 1:13 handle 30:0 sfq perturb 10 tc qdisc add dev eth0 parent 1:14 handle 40:0 sfq perturb 10 tc qdisc add dev eth0 parent 1:15 handle 50:0 sfq perturb 10 tc filter add dev eth0 protocol ip parent 1:0 prio 1 u32 match ip src 172.16.1.0/24 flowid 1:11 tc filter add dev eth0 protocol ip parent 1:0 prio 1 u32 match ip src 172.16.2.0/24 flowid 1:12 tc filter add dev eth0 protocol ip parent 1:0 prio 1 u32 match ip src 172.16.3.0/24 flowid 1:13 tc filter add dev eth0 protocol ip parent 1:0 prio 1 u32 match ip src 172.16.4.0/24 flowid 1:14 tc class add dev eth0 parent 1:15 classid 1:150 htb rate 256kbps tc filter add dev eth0 protocol ip parent 1:15 prio 1 u32 match ip src 172.16.1.32 flowid 1:150 |
sysctl
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 |
sysctl - позволяет посмотреть параметры в системы и внести изменения, такие как стек tcp/ip, виртуальной памяти sysctl -a - показывает все параметры sysctl -A | less - отобразить все динамические параметры ядра sysctl -f - выполняем для применения изменений без перезагрузки sysctl -p - выполняем для применения изменений без перезагрузки sysctl -p changes.conf - принять изменения в changes.conf без перезагрузки !!! /proc/sys/ !!! kern kernel зависит от дистрибутива !!! клавиша TAB в помощь sysctl kern.ipc.numopensockets — показывает количество открытых сокетов sysctl kern.openfiles — показывает количество открытых файлов sysctl kernel.hostname - показать имя системы sysctl fs.nr_open - cколько дескрипторов файлов используется sysctl net.ipv4.ip_forward cat /proc/sys/net/ipv4/ip_forward - проверяем текущие состояние ip_forward cat /proc/sys/kernel/hostname - показать имя системы sysctl -w net.ipv6.conf.all.disable_ipv6=1 - выключить ipv6 sysctl -w net.ipv6.conf.default.disable_ipv6=1 - выключить ipv6 |
ip_forward
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 |
!!! Самое частое ради чего лезут в sysctl это включают forward для сетевых интерфейсов net.ipv4.ip_forward=1 net.ipv6.conf.all.forwarding=1 cat /proc/sys/net/ipv4/ip_forward - проверяем текущие состояние ip_forward echo 1 > /proc/sys/net/ipv4/ip_forward - так мы можем включить IP forward !!! Для постоянного включения необходимо отредактировать файл /etc/sysctl.conf, найти строку net.ipv4.ip_forward=1 и убрать комментарий с неё vim /etc/sysctl.conf --------------------- # Uncomment the next line to enable packet forwarding for IPv4 net.ipv4.ip_forward=1 --------------------- sysctl -p - выполняем для применения изменений без перезагрузки |
ipv6
|
1 2 3 4 5 6 |
!!! отключение ipv6 достаточно бесполезная фигня не делай этого если не знаешь зачем хочешь его отключить #disable ipv6 settins net.ipv6.conf.all.disable_ipv6 = 1 net.ipv6.conf.default.disable_ipv6 = 1 net.ipv6.conf.lo.disable_ipv6 = 1 |
файлы
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 |
Ограничения на всю систему по открытым файлам: sysctl fs.file-max - показать максимальное количество открытых файлов sysctl fs.file-max=102400 - меняем максимальное количества открытых файлов echo "1024 50000" > /proc/sys/net/ipv4/ip_local_port_range - диапазон портов vim /etc/sysctl.conf fs.file-max=102400 - Ввод по умолчанию sysctl.conf sysctl -p - выполняем для применения изменений без перезагрузки ограничения открытых файлов shell/script ulimit -a - Смотрим ограничения ulimit -n 10240 - Меняем ограничение на количество открытых файлов, только shell ограничения user / process cat /etc/security/limits.conf * hard nproc 250 - Ограничения пользовательских процессов asterisk hard nofile 409600 - Ограничения на открытые файлы приложения |
монтирование / mount
|
1 2 |
Разрешить пользователям монтирование дисков: # sysctl vfs.usermount=1 # Или впишите строку "vfs.usermount=1" in /etc/sysctl.conf |
Таблица NAT:
|
1 2 3 4 5 6 7 8 9 10 11 12 13 |
# sysctl net.netfilter.nf_conntrack_max - посмотреть текущий размер таблицы NAT net.netfilter.nf_conntrack_max = 65536 # sysctl -a | grep conntrack_max - посмотреть текущий размер таблицы NAT net.netfilter.nf_conntrack_max = 65536 net.ipv4.netfilter.ip_conntrack_max = 65536 net.nf_conntrack_max = 65536 # sysctl net.netfilter.nf_conntrack_count - посмотреть заполненность таблицы net.netfilter.nf_conntrack_count = 654 # Решение ошибки "nf_conntrack: table full, dropping packet" net.ipv4.netfilter.ip_conntrack_max=1548576 |
Отключаем ответы на ping
|
1 2 3 4 5 6 7 8 9 |
!!! Не надо отключать пинг sysctl net.ipv4.icmp_echo_ignore_all - узнаем что с пингом sysctl -w net.ipv4.icmp_echo_ignore_all=1 - отключаем ответ на ping sysctl -w net.ipv4.icmp_echo_ignore_all=0 - включаем ответ на ping чтоб сохранялось при перегрузке nano /etc/sysctl.conf - проверяем значение net.ipv4.icmp_echo_ignore_all=1 - выставляем 1 и сохраняем |
rp_filter
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 |
!!! Не рекомендуется включать, если вы не знаете зачем. net.ipv4.conf.default.rp_filter=1 net.ipv4.conf.all.rp_filter=1 Принцип фильтрования в rp_filter: Если ответ на текущий пакет не может уйти через тот же интерфейс (когда приходит через один интерфейс, а уходит через другой), пакет отфильтровывается. По умолчанию: net.ipv4.conf.all.rp_filter = 1 Выключение rp_filter для всех интерфейсов: for i in /proc/sys/net/ipv4/conf/*/rp_filter ; do echo 0 > $i done |
Network SFP+
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 |
!!! Современные дистрибутивы автоматически настраивают оптимальные параметры сетевой карты # Разрешить тестирование с буферами до 64МБ net.core.rmem_max = 67108864 net.core.wmem_max = 67108864 # Увеличить лимит буфера TCP автонастройки Linux до 32 МБ net.ipv4.tcp_rmem = 4096 87380 33554432 net.ipv4.tcp_wmem = 4096 65536 33554432 # Рекомендуемый контроль перегрузки по умолчанию — htcp net.ipv4.tcp_congestion_control=htcp # Рекомендуется для хостов с включенными большими кадрами net.ipv4.tcp_mtu_probing=1 # Рекомендуется включить "fair queueing/справедливую очередь" net.core.default_qdisc = fq |
swap
|
1 |
vm.swappiness = 10 - начинать использовать swap когда осталось 10% памяти (0 не использовать swap) |
ipv4
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 82 83 84 85 86 87 88 89 90 91 92 93 94 95 96 97 98 99 100 101 102 103 104 105 106 107 108 109 110 111 112 113 114 115 116 117 118 119 120 121 122 123 124 125 126 127 128 129 130 131 132 133 134 135 136 137 138 139 140 141 142 143 144 145 146 147 148 149 150 151 152 153 154 155 156 157 158 159 160 161 162 163 164 165 166 167 168 169 170 171 172 173 174 175 176 177 178 179 180 181 182 183 184 185 186 187 188 189 190 191 192 193 194 195 196 197 198 199 200 201 202 203 204 205 206 207 208 209 210 211 212 213 214 215 216 217 218 219 220 221 222 223 224 225 226 227 228 229 230 231 232 233 234 235 236 237 238 239 240 241 242 243 244 245 246 247 248 249 250 251 252 253 254 255 256 257 258 259 260 261 262 263 264 265 266 267 268 269 270 271 272 273 274 275 276 277 278 279 280 281 282 283 284 285 286 287 288 289 290 291 292 293 |
https://www.opennet.ru/docs/RUS/LARTC/x1727.html /proc/sys/net/ipv4/icmp_echo_ignore_all Параметр может принимать два значения -- 0 (выключено) и 1 (включено). Значение по-умолчанию -- 0 (выключено). Если записана 1, то ядро просто игнорирует все ICMP Echo Request запросы и тогда никто не сможет ping-ануть вашу машину, чтобы проверить ее наличие в сети, что само по себе не есть хорошо. С одной стороны -- окружающие лишены возможности проверить ваше присутствие в сети, с другой -- существует масса приложений, которые используют ICMP Echo Request запросы далеко не в благовидных целях. Вообщем все как всегда -- что-то плохо, а что-то хорошо. /proc/sys/net/ipv4/icmp_echo_ignore_broadcasts Эта переменная очень близка по смыслу к icmp_echo_ignore_all, только в данном случае будут игнорироваться ICMP-сообщения, отправленные на широковещательный или групповой адрес. Вполне очевидно, почему полезно включить этот параметр -- защита от smurf атак. /proc/sys/net/ipv4/icmp_ignore_bogus_error_responses Отдельные маршрутизаторы, вопреки стандартам, описанным в RFC 1122, отправляют фиктивные ответы в широковещательном диапазоне. Обычно эти ошибки заносятся в системный журнал. Если вы не желаете регистрировать их, то включите этот параметр и тем самым сбережете некоторый объем дискового пространства в своей системе. Параметр может принимать два значения -- 0 (выключено) и 1 (включено). Значение по-умолчанию -- 0 (выключено) /proc/sys/net/ipv4/icmp_ratelimit Максимальная частота генерации ICMP-пакетов с типом, указанным в icmp_ratemask (см. ниже). Это значение задается в "тиках" и устанавливает временной интервал между ICMP-посылками. Таким образом, значение 0 означает отсутствие ограничений. Обычно 1 "тик" равен 0.01 секунды, так значение 1 в этой переменной ограничивает скорость передачи не более 100 посылок в секунду, а значение 100 -- не более 1 посылки в секунду. Значение по-умолчанию -- 100 (зависит от конфигурации ядра), что означает не более 1 ICMP посылки за интервал в 100 "тиков". /proc/sys/net/ipv4/icmp_ratemask Маска ICMP типов, на которые накладывается ограничение по частоте генерации переменной icmp_ratelimit. Каждый из ICMP типов маскируется своим битом. icmp_ratemask -- это битовая маска, где каждый ICMP тип представлен своим битом. Соответствие между символическим названием ICMP типа и его порядковым номером вы найдете в заголовочном файле netinet/ip_icmp.h (обычно это /usr/include/netinet/ip_icmp.h). За дополнительной информацией обращайтесь к RFC 792 - Internet Control Message Protocol. Значение по-умолчанию -- 6168 /proc/sys/net/ipv4/igmp_max_memberships Максимальное число групп на каждый сокет. Значение по-умолчанию -- 20 и может быть изменено по мере необходимости. /proc/sys/net/ipv4/inet_peer_maxttl Это максимальное время хранения записей. При незначительных нагрузках на систему неиспользуемые записи будут удаляться через данный промежуток времени. /proc/sys/net/ipv4/inet_peer_minttl Параметр определяет минимальное время хранения данных в "inet peer storage". Это время должно быть достаточно большим, чтобы перекрыть время сборки фрагментов на противоположной стороне. Минимальное время хранения является гарантией того, что размер пула будет меньше чем величина inet_peer_threshold. /proc/sys/net/ipv4/inet_peer_threshold Здесь хранится приблизительный размер памяти для "inet peer storage". Когда размер пула достигает этой величины, то "сборщик мусора" переводится в более агрессивный режим работы -- с периодом прохода inet_peer_gc_mintime. Кроме того, этот порог влияет на срок хранения записей. Чем выше этот порог, тем больше срок хранения. /proc/sys/net/ipv4/ip_default_ttl Устанавливает значение по-умолчанию для величины Time To Live исходящих пакетов. Это число определяет продолжительность "жизни" пакета в Internet. Каждый раз, когда пакет попадает на очередной роутер (брандмауэр и т.п.), величина TTL пакета уменьшается на 1. Значение по-умолчанию -- 64 /proc/sys/net/ipv4/ip_dynaddr Параметр используется для разрешения некоторых проблем, связанных с динамической адресацией. Позволяет демону diald одновременно устанавливать соединение и изменять исходящий адрес в пакетах (и сокетах для локальных процессов). Эта возможность была реализованв для поддержки TCP по коммутируемым соединениям и соединениям с маскарадингом (masqueradig). Эта опция позволяет "маскарадить" исходящий адрес пакета при изменении динамического IP-адреса. В переменную можно записать одно из 3-х значений: 0, 1 или 2. 0 -- опция выключена, это значение по-умолчанию. 1 -- опция включена. Любое другое значение, отличающееся от 0 и 1 подразумевает включение этой опции в "многословном" (verbose) режиме, что приводит к записи в системный журнал отладочных сообщений. /proc/sys/net/ipv4/ip_forward Включает/отключает функцию форвардинга (передачу транзитных пакетов между сетевыми интерфейсами), которая позволяет компьютеру выступать в роли брандмауэра или маршрутизатора. Эта переменная очень важна для Network Address Translation (Трансляция Сетевых Адресов), брандмауэров, маршрутизаторов и всего того, что должно передавать пакеты между сетями. Это булева переменная. Или, другими словами, она может принимать два значения -- 0 или 1. Значение по-умолчанию -- 0, "запрещено". То есть 0 означает запрет форвардинга, а 1 -- разрешает его. /proc/sys/net/ipv4/ip_local_port_range Содержит два целых числа, которые определяют диапазон локальных портов, которые используются в клиентских соединениях, т.е. для исходящих соединений, которые связывают нашу систему с некоторым узлом сети, где мы выступаем в качестве клиента. Первое число задает нижнюю границу диапазона, второе -- верхнюю. Значения по-умолчанию зависят от имеющегося объема ОЗУ. Если установлено более чем 128 Мб, то нижняя граница будет 32768, а верхняя -- 61000. При меньшем объеме ОЗУ нижняя граница будет 1024 а верхняя -- 4999 или даже меньше. Этот диапазон определяет количество активных соединений, которые могут быть запущены одновременно, с другой системой, которая не поддерживает TCP-расширение timestamp. Диапазона 1024-4999 вполне достаточно для установки до 2000 соединений в секунду с системами, не поддерживающими timestamp. Проще говоря, этого вполне достаточно для большинства применений. /proc/sys/net/ipv4/ip_no_pmtu_disc Параметр ip_no_pmtu_disc запрещает поиск PMTU (от англ. Path Maximum Transfer Unit -- Максимальный Размер Пакета для выбранного Пути). Для большинства случаев лучше установить в эту переменную значение FALSE, или 0 (т.е. система будет пытаться определить максимальный размер пакета, при котором не потребуется выполнять их фрагментацию, для передачи на заданный хост). Но иногда, в отдельных случаях, такое поведение системы может приводить к "срывам" соединений. Если у вас возникают такие проблемы, то вам следует попробовать отключить эту опцию (т.е. записать в переменную число 1) и установить нужное значение MTU. Обратите внимание на то, что MTU и PMTU -- это не одно и то же! MTU -- (от англ. Maximum Transfer Unit -- максимальный размер пакета) определяет максимальный размер пакета для наших сетевых интерфейсов, но не для сетевых интерфейсов на другом конце. PMTU -- опция, которая заставляет систему вычислять максимальный размер пакета, при котором не потребуется фрагментация пакетов, для маршрута к заданному хосту, включая все промежуточные переходы. Значение по-умолчанию -- FALSE (0), т.е. функция определения разрешена. Если записать число 1 в этот файл, то функция определения PMTU будет запрещена. Параметр ip_no_pmtu_disc может принимать значение 0 или 1. /proc/sys/net/ipv4/ipfrag_high_thresh Параметр задает максимальный объем памяти, выделяемый под очередь фрагментированных пакетов. Когда длина очереди достигает этого порога, то обработчик фрагментов будет отвергать все фрагментированные пакеты до тех пор, пока длина очереди не уменьшится до значения переменной ipfrag_low_thresh. Это означает, что все отвергнутые фрагментированные пакеты должны быть повторно переданы узлом-отправителем. /proc/sys/net/ipv4/ip_nonlocal_bind Установка этого параметра позволяет отдельным локальным процессам выступать от имени внешнего (чужого) IP-адреса. Это может оказаться полезным в некоторых случаях, когда необходимо "прослушивать" внешние (чужие) IP-адреса, например -- сниффинг чужого траффика. Однако, эта опция может оказывать отрицательное влияние на работоспособность отдельных приложений. Может иметь два значения -- 0 или 1. Если установлено значение 0, то опция отключена, 1 -- включена. Значение по-умолчанию -- 0. /proc/sys/net/ipv4/ipfrag_low_thresh Этот параметр очень тесно связан с переменной ipfrag_high_thresh. Он устанавливает нижний порог, при достижении которого опять разрешается прием фрагментов в очередь. Обработчик фрагментов имеет свою очередь, в которой находятся фрагментированные пакеты, ожидающие сборки. Когда длина очереди достигает верхнего порога (ipfrag_high_thresh), то прием фрагментов в очередь приостанавливается до тех пор, пока длина очереди не уменьшится до величины ipfrag_low_thresh. Это предохраняет систему от "затопления" фрагментированными пакетами и, тем самым, является, в своем роде, защитой от некоторых видов DoS-атак. /proc/sys/net/ipv4/ipfrag_time Определяет максимальное время "хранения" фрагментов в секундах. Это относится только к тем фрагментам, которые пока невозможно собрать, поскольку собранные пакеты к этому сроку скорее всего уже будут переданы дальше (на следующий уровень или в сеть). Принимает целое значение и определяет предельное время хранения фрагментов в секундах. Если записать туда число 5, то это будет означать 5 секунд. /proc/sys/net/ipv4/tcp_abort_on_overflow Заставляет ядро отвергать новые соединения, если их поступает такое количество, что система не в состоянии справиться с таким потоком. Что это означает? Допустим, что на систему обрушивается шквал запросов на соединение, тогда они могут быть просто отвергнуты, если эта опция будет включена, поскольку система не в состоянии обработать их все. Если не установлена, то система будет пытаться обслужить все запросы. Может иметь два значение -- 0(выключено) или 1(включено). Значение по-умолчанию -- 0. Включение этой опции следует расценивать как крайнюю меру. Перед этим необходимо попытаться поднять производительность сервисов. /proc/sys/net/ipv4/tcp_fin_timeout Задает максимальное время пребывания сокета в состоянии FIN-WAIT-2. Используется в тех случаях, когда другая сторона по тем или иным причинам не закрыла соединение со своей стороны. Каждый сокет занимает в памяти порядка 1.5 Кб, что может привести к значительным утечкам памяти в некоторых случаях. Принимает целое число. Значение по-умолчанию -- 60 секунд. В ядрах серии 2.2 это значение было равно 180 секундам, но было уменьшено, поскольку иногда возникали проблемы, связанные с нехваткой памяти, на web-серверах, которые, как правило, обслуживают огромное количество подключений. За дополнительной информацией -- обращайтесь к описанию параметров tcp_max_orphans и tcp_orphan_retries. /proc/sys/net/ipv4/tcp_keepalive_time Определяет -- как часто следует проверять соединение, если оно давно не используется. Значение параметра имеет смысл только для тех сокетов, которые были созданы с флагом SO_KEEPALIVE. Принимает целое число секунд. Значение по-умолчанию -- 7200, т.е. 2 часа. Не уменьшайте это число без необходимости, поскольку это может привести к увеличению бесполезного трафика. /proc/sys/net/ipv4/tcp_keepalive_intvl Определяет интервал проверки "жизнеспособности" сокета. Это значение учитывается при подсчете времени, которое должно пройти перед тем как соединение будет разорвано. Принимает целое число. Значение по-умолчанию -- 75 секунд. Это достаточно высокое значение, чтобы рассматривать его как нормальное. Значения параметров tcp_keepalive_probes и tcp_keepalive_intvl могут использоваться для определения времени, через которое соединение будет разорвано. Со значениями по-умолчанию (9 попыток с интервалом 75 секунд) это займет примерно 11 минут. Попытки определения "жизнеспособности", в свою очередь, начнутся через 2 часа после того, как через данное соединение проследовал последний пакет. /proc/sys/net/ipv4/tcp_keepalive_probes Определяет количество попыток проверки "жизнеспособности" прежде, чем будет принято решении о разрыве соединения. Принимает целое число, которое не следует устанавливать больше 50-ти. Значение по-умолчанию -- 9. Это означает, что будет выполнено 9 попыток проверки соединения, чтобы убедиться в том, что соединение разорвано. /proc/sys/net/ipv4/tcp_max_orphans Задает максимальное число "осиротевших" (не связанных ни с одним процессом) сокетов. Если это число будет превышено, то такие соединения разрываются, а в системный журнал пишется предупреждение. Это ограничение существует исключительно ради предотвращения простейших разновидностей DoS-атак. Вообще вы не должны полагаться на эту переменную! Не рекомендуется уменьшать это число. Сетевая среда может потребовать увеличение этого порога, однако, такое увеличение может привести к необходимости увеличения объема ОЗУ в системе. Прежде чем поднимать этот предел -- попробуйте перенастроить сетевые сервисы на более агрессивное поведение по отношению к "осиротевшим" сокетам. Принимает целое число. Значение по-умолчанию -- 8192, однако оно очень сильно зависит от объема памяти в системе. Каждый "осиротевший" сокет "съедает" примерно 64 Кб памяти, которая не может быть сброшена в своп (swap). При возникновении проблем, связанных с этим ограничением -- в системный журнал будет записано сообщение, подобное этому: TCP: too many of orphaned sockets Это может служить поводом к тому, чтобы пересмотреть значения переменных tcp_fin_timeout или tcp_orphans_retries. /proc/sys/net/ipv4/tcp_orphan_retries Количество попыток закрыть соединение перед тем как оно будет разорвано принудительно. Если вы администрируете http-сервер, который испытывает большие нагрузки, то стоит подумать об уменьшении этого значения. Значение по-умолчанию -- 0 (archlinux) /proc/sys/net/ipv4/tcp_max_syn_backlog Определяет максимальное время хранения SYN-запросов в памяти до момента получения третьего, завершающего установление соединения, пакета. Эта опция работает только тогда, когда включен параметр tcp_syncookies. Если сервер испытывает серьезные нагрузки, то можно попробовать немного увеличить этот параметр. По-умолчанию равно 512 /proc/sys/net/ipv4/tcp_max_tw_buckets Максимальное число сокетов, находящихся в состоянии TIME-WAIT одновременно. При превышении этого порога -- "лишний" сокет разрушается и пишется сообщение в системный журнал. Цель этой переменной -- предотвращение простейших разновидностей DoS-атак. По-умолчанию -- 180000. /proc/sys/net/ipv4/tcp_retrans_collapse Включает/выключает эмуляцию ошибки протокола TCP, делая возможным сетевое взаимодействие с некоторыми устройствами, в которых реализация стека TCP имеет эту ошибку. Без ее эмуляции было бы невозможным работать с отдельными моделями принтеров. Ошибка заключается в отправке полноразмерных пакетов при повторной передаче. Значение по-умолчанию -- 1 (включено). /proc/sys/net/ipv4/tcp_retries1 Максимальное количество попыток повторной передачи пакетов по установленному соединению прежде, чем сообщение об ошибке будет передано сетевому уровню, в результате чего может быть выбран другой маршрут для отправки последующих пакетов. Минимальное значение этого параметра равно 3. Это число является значением по-умолчанию, что соответствует интервалу времени от 3 секунд до 8 минут, в зависимости от величины Retransmission timeout (RTO). Детальное описание RTO вы найдете в разделе "3.7. Data Communication" RFC 793 - Transmission Control Protocol. Значение по-умолчанию -- 3. /proc/sys/net/ipv4/tcp_retries2 Максимальное количество попыток повторной передачи пакетов, до того как соединение будет считаться разорванным. Это ограничение определено в RFC 1122 и равно 100, но обычно его уменьшают. Значение по-умолчанию -- 15, что соответствует примерно 13-30 минутам в зависимости от величины Retransmission timeout (RTO). /proc/sys/net/ipv4/tcp_rfc1337 Является реализацией решения проблемы, описываемой в "RFC 1337 - TIME-WAIT Assassination Hazards in TCP". Проблема связана с "устаревшими" дубликатами пакетов, которые могут вносить помехи во вновь устанавливаемые соединения и порождать три различные проблемы. Первая -- "устаревший" дубликат пакета с данными может быть ошибочно воспринят в новом соединении, что приведет к передаче неверных данных. Вторая -- соединение может быть десинхронизировано и "уйти" в ACK-цикл из-за "устаревших" дубликатов, которые порождают новые соединения (здесь автор имеет ввиду "устаревшие" дубликаты SYN-пакетов, прим. перев.). И третья проблема -- "устаревшие" дубликаты могут "проникнуть" в недавно созданное соединение и ошибочно уничтожить его. /proc/sys/net/ipv4/tcp_sack Разрешает Selective Acknowledgements (SACK -- Выборочное Подтверждение), детальное описание вы найдете в RFC 2883 - An Extension to Selective Acknowledgement (SACK) Option for TCP и RFC 2883 - An Extension to Selective Acknowledgement (SACK) Option for TCP /proc/sys/net/ipv4/tcp_stdurg Разрешает/запрещает соответствие стандарту RFC 1122. Поведение по-умолчанию соответствует стандарту использования флага URG -- BSD 4.2, описанному в RFC 793. Если этот параметр включен, то возможны сбои при работе с отдельными узлами Интернета, точнее -- с узлами, которые придерживаются стандарта BSD 4.2. Значение по-умолчанию -- 0 (выключено). /proc/sys/net/ipv4/tcp_syn_retries Количество попыток передачи SYN-пакета при установлении нового соединения. Это число не должно устанавливаться больше чем 255, поскольку каждая повторная попытка отнимает значительное время. На каждую попытку отводится примерно 30-40 секунд. Значение по-умолчанию -- 5, что соответствует, примерно, 180 секундам. /proc/sys/net/ipv4/tcp_synack_retries Количество попыток передачи SYN,ACK-пакета в ответ на SYN-запрос. Другими словами -- максимальное число попыток установить пассивное TCP-соединение, инициированное другим хостом. Это число не должно устанавливаться больше чем 255. Значение по-умолчанию -- 5. /proc/sys/net/ipv4/tcp_timestamps Разрешает/запрещает использование временных меток (timestamps), в соответствии с RFC 1323. Если коротко, то это расширение TCP используется для расчета Round Trip Measurement (определение времени возврата) лучшим способом, нежели метод Retransmission timeout (RTO). Эта опция должна сохранять обратную совместимость в большинстве случаев, так что лучше оставить ее включенной, особенно если вы работаете в высокоскоростной сети (например LAN или 10mb Интернет). В случае низкоскоростного оединения (скажем модемное) -- вы прекрасно обойдетесь и без этой опции, и будет даже лучше, если вы ее отключите. Значение по-умолчанию -- 1 (включено). /proc/sys/net/ipv4/tcp_window_scaling Разрешает/запрещает масштабирование TCP-окна, как определено в RFC 1323. В этом документе описано как производится масштабирование TCP-окна при передаче по Large Fat Pipes (LFP -- "толстый" канал). При передаче TCP-пакетов по "толстым" каналам возникают существенные потери пропускной способности из-за того, что они не загружены полностью во время ожидания подтверждения о приеме предыдущего TCP-окна. Основная проблема состоит в том, что окно не может иметь размер больше, чем 2**16 байт (65 Кб). Разрешая масштабирование TCP-окна мы, тем самым, можем увеличить его размер и таким образом уменьшить потери пропускной способности. Значение по-умолчанию -- 1 (включено). |
dev
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 63 64 65 66 67 68 69 70 71 72 73 74 75 76 77 78 79 80 81 |
DEV следует понимать название устройства. Настройки в каталоге all применяются ко ВСЕМ сетевым интерфейсам /proc/sys/net/ipv4/conf/DEV/accept_redirects Управляет приемом ICMP-сообщений о переадресации. Сообщения ICMP Redirect ... используются для уведомления маршрутизаторов или хостов о существовании лучшего маршрута движения пакетов к заданному хосту, который (маршрут) может быть быстрее или менее загружен. /proc/sys/net/ipv4/conf/DEV/accept_source_route Разрешает/запрещает "маршрутизацию от источника". Маршрутизация от источника весьма небезопасна. По-умолчанию -- 1 (включено). В archlinux = 0 /proc/sys/net/ipv4/conf/DEV/bootp_relay Разрешает/запрещает форвардинг пакетов с исходящими адресами 0.b.c.d. Демон BOOTP relay должен перенаправлять эти пакеты на корректный адрес. Значение по-умолчанию -- 0 (выключено), поскольку реализация обработки этого параметра еще отсутствует (kernel v2.2.12). /proc/sys/net/ipv4/conf/DEV/forwarding Включает/отключает функцию форвардинга (передачу транзитных пакетов) между сетевыми интерфейсами. Могут использоваться для включения/выключения функции форвардинга для отдельных интерфейсов. По-умолчанию все параметры conf/DEV/forwarding принимают значение, установленное в ipv4/ip_forward так, если этот параметр включить, то и все параметры conf/DEV/forwarding будут включены, если выключить, то и conf/DEV/forwarding окажутся выключены. /proc/sys/net/ipv4/conf/DEV/log_martians Включает/выключает функцию журналирования всех пакетов, которые содержат неправильные (невозможные) адреса (так называемые martians -- "марсианские" пакеты). Под невозможными адресами, в данном случае, следует понимать такие адреса, которые отсутствуют в таблице маршрутизации. /proc/sys/net/ipv4/conf/DEV/mc_forwarding Включает/выключает поддержку маршрутизации групповых рассылок для заданного интерфейса. Кроме того, чтобы иметь поддержку маршрутизации групповых рассылок, необходимо собрать ядро с включенной опцией CONFIG_MROUTE. Дополнительно в системе должен иметься демон, осуществляющий групповую маршрутизацию. Значение по-умолчанию -- 0 (выключено). Обратите внимание -- нет никакой необходимости включать эту опцию, если вы желаете лишь получать групповые пакеты. Она необходима только если вы собираетесь перенаправлять групповой трафик через вашу систему. /proc/sys/net/ipv4/conf/DEV/proxy_arp Включает/выключает проксирование arp-запросов для заданного интерфейса. ARP-прокси позволяет маршрутизатору отвечать на ARP запросы в одну сеть, в то время как запрашиваемый хост находится в другой сети. С помощью этого средства происходит "обман" отправителя, который отправил ARP запрос, после чего он "думает", что маршрутизатор является хостом назначения, тогда как в действительности хост назначения находится по другую сторону маршрутизатора. Маршрутизатор выступает в роли уполномоченного агента хоста назначения, перекладывая пакеты от другого хоста. Значение по-умолчанию -- 0 (выключено). Дополнительную информацию вы найдете в Proxy-ARP mini HOWTO. /proc/sys/net/ipv4/conf/DEV/rp_filter Проверка Обратного Адреса, хотя это слишком вольный перевод термина, но мне он кажется наиболее близким по смыслу. прим. перев.. По-умолчанию, маршрутизаторы перенаправляют все подряд, даже пакеты, которые не принадлежат вашей сети. В качестве примера можно привести утечку локального трафика в Интернет. Если у вас имеется интерфейс с маршрутом к нему 195.96.96.0/24, то вы наверняка не ожидаете получить на него пакеты от 212.64.94.1. В файловой системе /proc лежит файл, изменив который вы сможете отключить или включить эту проверку. Смысл этого параметра достаточно прост -- все, что поступает к нам, проходит проверку на соответствие исходящего адреса с нашей таблицей маршрутизации и такая проверка считается успешной, если принятый пакет предполагает передачу ответа через тот же самый интерфейс. Следующий фрагмент включит проверку исходящего адреса для всех существующих интерфейсов: # for i in /proc/sys/net/ipv4/conf/*/rp_filter ; do echo 2 > $i ; done /proc/sys/net/ipv4/conf/DEV/secure_redirects Включает/выключает режим безопасной переадресации. Если параметр выключен, то будут приниматься любые сообщения ICMP Redirect ... от любого хоста из любого места. Если включен, то сообщения о переадресации будут восприниматься только от тех шлюзов (gateways), которые имеются в списке шлюзов по-умолчанию. С помощью этой опции можно избежать большинства ложных переадресаций, которые могут быть использованы для перехвата трафика. Значение по-умолчанию -- 1 (включено). Обратите внимание -- действие этой параметра отменяется параметром shared_media, так что, если вы включаете secure_redirects, то необходимо включить и shared_media. /proc/sys/net/ipv4/conf/DEV/send_redirects Включает/выключает выдачу ICMP Redirect ... другим хостам. Эта опция обязательно должна быть включена, если хост выступает в роли маршрутизатора любого рода. Как правило ICMP-сообщения о переадресации отправляются в том случае, когда необходимо сообщить хосту о том, что он должен вступить в контакт с другим сервером. Значение по-умолчанию -- 1 (включено). Если компьютер не выступает в роли маршрутизатора, то этот параметр можно отключить. /proc/sys/net/ipv4/conf/DEV/shared_media Включает/выключает признак того, что физическая сеть является носителем нескольких логических подсетей, например, когда на одном физическом кабеле организовано несколько подсетей с различными сетевыми масками. Этот признак используется ядром при принятии решения о необходимости выдачи ICMP-сообщений о переадресации. Значение по-умолчанию -- 0 (выключено). Этот параметр влияет на установку параметра secure_redirects. |
ссылки:
|
1 |
https://wiki.archlinux.org/title/dnsmasq |
dnsmasq
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 |
0. Установка: apt install dnsmasq конфиги: touch /etc/dnsmasq.d/dnsmasq.conf chown root:dnsmasq /etc/dnsmasq.d/dnsmasq.conf chmod 0644 /etc/dnsmasq.d/dnsmasq.conf 1. Редактируем конфиг: vim /etc/dnsmasq.d/dnsmasq.conf ------------------------------- # Указываем интерфейсы для прослушивания. listen-address=::1 listen-address=127.0.0.1 listen-address=192.168.1.1 bind-interfaces # Запрещаем чтение файла /etc/resolv.conf для получения DNS-серверов no-resolv # Запрещаем добавление хостов из файла /etc/hosts no-hosts # Указываем вышестоящие DNS-серверы. server=::1#5353 server=127.0.0.1#5353 # Указываем количество элементов для локального кэша DNS cache-size=5000 # В некоторых случаях, например при работе с авторизованным порталом, может быть полезно преобразовать определенные доменные имена в жестко закодированный набор адресов address=/example.org/192.168.0.150 address=/zzz/192.168.0.151 address=/example.com/1.2.3.4 # Кроме того, можно вернуть определенный адрес для всех доменных имен, на которые не получен ответ от /etc/hostsили DHCP, с помощью специального подстановочного знака: address=/#/1.2.3.4 # Чтобы заблокировать домены, т.е. отвечать на запросы к ним с помощью NXDOMAIN, используйте опцию addressбез указания IP-адреса # блокирует как block.example , так и Anotherblocked.example , а также все их субдомены address=/*blocked.example/ # блокирует субдомены, такие как mail.google.com, но не google.com address=/*.google.com/ # блокирует google.com и все поддомены, кроме mail.google.com address=/google.com/ server=/mail.google.com/# #Примечание: #Варианты address=/example.com/и server=/example.com/эквивалентны. Оба будут отвечать на запросы для них с помощью NXDOMAIN. #Варианты address=/example.com/#и server=/example.com/#не эквивалентны. # address=/example.com/#будет отвечать на запросы для домена с нулевым адресом (0.0.0.0 или :: для IPv6). # server=/example.com/#будет отправлять запросы для домена на стандартно настроенные серверы. #Шаблоны /example.com/и /.example.com/эквивалентны. Оба будут соответствовать домену example.com и всем его поддоменам. ------------------------------- |
stubby
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 45 46 47 48 49 50 51 52 53 54 55 56 57 58 59 60 61 62 |
0. Установка: apt install stubby 1. Правим конфиг:: vim /etc/stubby.yml ------------------- # Активируем режим STUB-резолвера. resolution_type: GETDNS_RESOLUTION_STUB # Активируем транспорт TLS. dns_transport_list: - GETDNS_TRANSPORT_TLS # Требуем обязательного использования TLS. tls_authentication: GETDNS_AUTHENTICATION_REQUIRED # Задаём стойкость шифра (128 или 256 бит). tls_query_padding_blocksize: 128 # Активируем rfc7871. edns_client_subnet_private : 1 # Разрешаем переключение на другой DNS-сервер в случае недоступности текущего. round_robin_upstreams: 1 # Задаём таймаут keepalive в миллисекундах. idle_timeout: 9000 # Указываем лимит исходящих DNS-запросов на вышестоящий сервер. limit_outstanding_queries: 100 # Задаём таймаут ожидания ответа от сервера в миллисекундах. timeout: 1000 # Указываем используемые шифры для TLS 1.2 и ниже. tls_cipher_list: "EECDH+AESGCM:EECDH+CHACHA20" # Указываем используемые шифры для TLS 1.3 и выше. tls_ciphersuites: "TLS_AES_256_GCM_SHA384:TLS_CHACHA20_POLY1305_SHA256:TLS_AES_128_GCM_SHA256" # Устанавливаем минимальную версию TLS. tls_min_version: GETDNS_TLS1_2 # Устанавливаем максимальную версию TLS. tls_max_version: GETDNS_TLS1_3 # Настраиваем stubby на прослушивание loopback-интерфейса и порта 5353. listen_addresses: - 127.0.0.1@5353 - 0::1@5353 # Указываем используемые серверы DNS. upstream_recursive_servers: - address_data: 9.9.9.9 tls_auth_name: "dns.quad9.net" - address_data: 1.1.1.1 tls_auth_name: "cloudflare-dns.com" - address_data: 2620:fe::fe tls_auth_name: "dns.quad9.net" - address_data: 2606:4700:4700::1111 tls_auth_name: "cloudflare-dns.com" ------------------- |
Изменение резолвера по умолчанию:
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 |
0. Для того, чтобы dnsmasq смог занять стандартный порт 53/udp, мы должны отключить и заблокировать запуск сервиса systemd-resolved systemctl disable --now systemd-resolved.service systemctl mask systemd-resolved.service 1. Пересоздать файл "/etc/resolv.conf": rm -f /etc/resolv.conf touch /etc/resolv.conf chown root:root /etc/resolv.conf chmod 0644 /etc/resolv.conf 2. Редактируем файл resolv vim /etc/resolv.conf -------------------- nameserver 127.0.0.1 nameserver ::1 options trust-ad options ndots:1 ------------------- |
Проверка, автозапуск stubby и dnsmasq
|
1 2 3 4 5 6 7 8 9 10 |
0. Активируем systemd-юниты: systemctl enable --now dnsmasq.service systemctl enable --now stubby.service 1. Перезапустим их для корректного вступления в силу изменений конфигурации: sudo systemctl restart dnsmasq.service sudo systemctl restart stubby.service 2. Проверим работу настроенной связки: dig @127.0.0.1 easycoding.org |
Еще примеры:
|
1 2 3 4 5 6 7 |
# otebatina #listen-address=10.0.0.1 #interface=ovsbr0 #dhcp-range=10.0.0.2,10.0.0.254,255.255.255.0,12h dhcp-range=interface:ovsbr0,10.0.0.2,10.0.0.254,24h dhcp-range=interface:ovsbr1,10.0.1.2,10.0.1.254,24h |
Одноразовый запуск из консоли, примеры:
|
1 2 3 4 |
dnsmasq -i enp0s20f0u2 --dhcp-range=192.168.88.64,192.168.88.128 --dhcp-boot=openwrt-22.03.0-rc1-ipq40xx-mikrotik-mikrotik_lhgg-60ad-initramfs-kernel.bin --enable-tftp --tftp-root=/srv/tftp/ -d -u nobody -p0 -K --log-dhcp --bootp-dynamic --dhcp-host=DC:2C:6E:68:AF:B9 dnsmasq -i enp0s20f0u1u1 --dhcp-range=10.50.50.200,10.50.50.240 -d -u nobody -p0 -K --log-dhcp --bootp-dynamic |
в браузере:
|
1 2 |
в Debian: Настройки> Сеть> Сетевой прокси > Вручную в Ubuntu: Настройки> Сеть> Сетевой прокси> самостоятельно |
для системы:
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 |
!!! profie.d - все скрипты помещенные в этот каталог выполняются при входе пользователя в систему vim /etc/profile.d/proxy.sh ----------------------- # export http_proxy="http://10.0.0.10:8080/" export https_proxy="http://10.0.0.10:8080/" export ftp_proxy="http://10.0.0.10:8080/" export no_proxy="127.0.0.1,localhost" # For curl export HTTP_PROXY="http://10.0.0.10:8080/" export HTTPS_PROXY="http://10.0.0.10:8080/" export FTP_PROXY="http://10.0.0.10:8080/" export NO_PROXY="127.0.0.1,localhost" ----------------------- source /etc/profile.d/proxy.sh - получить переменные из файла env | grep -i proxy - так мы можем убедится что переменные получены |
Прокси для менеджера пакетов APT:
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 |
Без аутентификации: vim /etc/apt/apt.conf.d/80proxy ------------------------------- Acquire::http::proxy "http://10.0.0.10:8080/"; Acquire::https::proxy "https://10.0.0.10:8080/"; Acquire::ftp::proxy "ftp://10.0.0.10:8080/"; ------------------------------- Если требуется аутентификация: vim /etc/apt/apt.conf.d/80proxy ------------------------------- Acquire::http::proxy "http://<username>:<password>@<proxy>:<port>/"; Acquire::https::proxy "https://<username>:<password>@<proxy>:<port>/"; Acquire::ftp::proxy "ftp://<username>:<password>@<proxy>:<port>/"; ------------------------------- |
Прокси только для wget:
|
1 2 3 4 5 6 7 8 |
Редактируем файл в профиле пользователя: vim ~/.wgetrc ------------- use_proxy = on http_proxy = http://10.0.0.10:8080/ https_proxy = http://10.0.0.10:8080/ ftp_proxy = http://10.0.0.10:8080/ ------------- |
Для пользователей задать настройки proxy и dns:
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 |
0. Создаем файл с настройками прокси который сработает при входе пользователя: cat > /etc/profile.d/proxy.sh << "EOF" # set proxy config via profie.d - should apply for all users # http/https/ftp/no_proxy export http_proxy="http://10.254.254.254:3128/" export https_proxy="http://10.254.254.254:3128/" export ftp_proxy="http://10.254.254.254:3128/" export no_proxy="127.0.0.1,localhost,10.254.254.0/24" # For curl export HTTP_PROXY="http://10.254.254.254:3128/" export HTTPS_PROXY="http://10.254.254.254:3128/" export FTP_PROXY="http://10.254.254.254:3128/" export NO_PROXY="127.0.0.1,localhost,10.254.254.0/24" EOF 1. Делаем его исполняемым: chmod +x /etc/profile.d/proxy.sh 2. Сохраняем оригинальный файл resolv.conf и записываем наши настройки DNS: mv /etc/resolv.conf /etc/resolv.conf.back cat > /etc/resolv.conf << "EOF" nameserver 10.254.254.254 domain lab.local EOF |