nmap
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 33 34 35 36 37 38 39 40 41 42 43 44 |
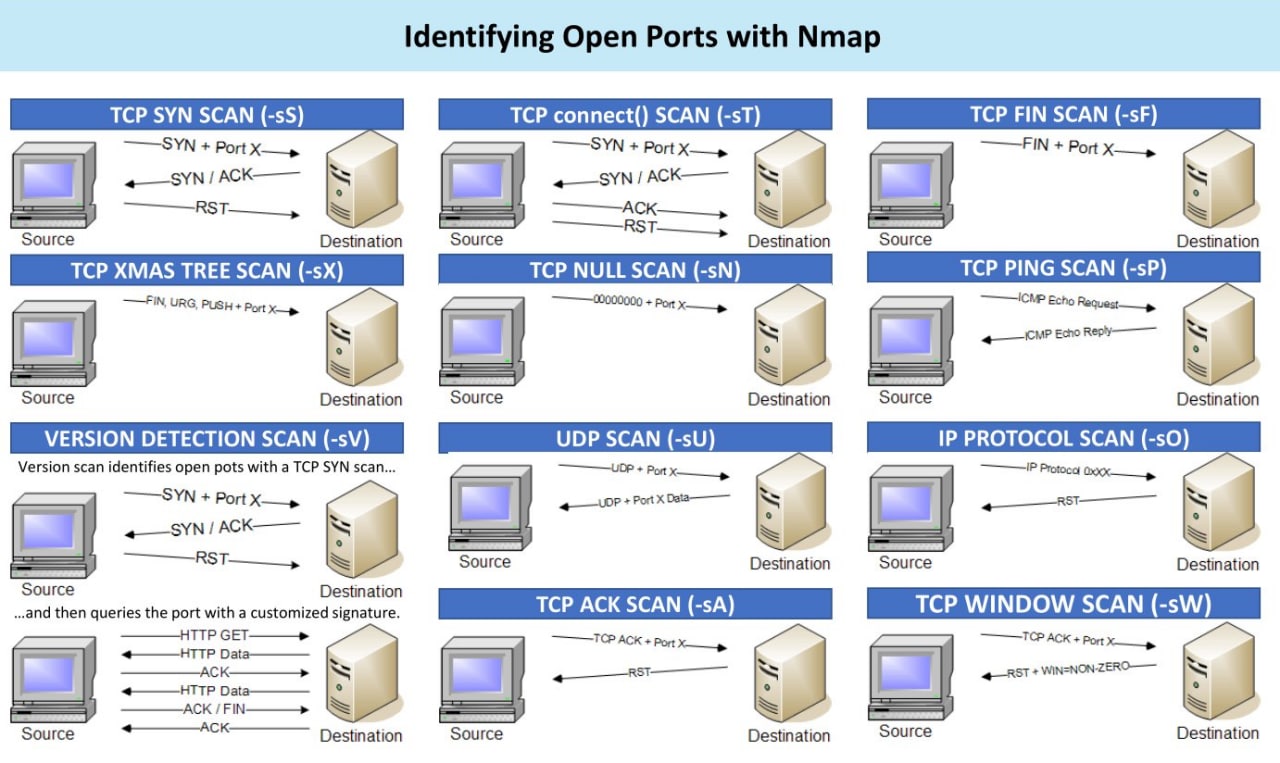
nmap -v -A 192.168.0.101 - !!! стандартный скан одного хоста nmap -sn 192.168.1.1-254 - !!! сканировать сеть с ip 192.168.15.1 по 192.168.15.254 (выявит живые хосты, используется arp,icmp) nmap -sT -p 22,3389,80 192.168.1.1 - !!! проверить порт 22,3389 у хоста 192.168.1.1 nmap -sI host_zombie host_need_scan -p80-81 - !!! сканировать host_need_scan порты 80-81 через host_zombie nmap -O target.host.com - !!! информация о системе nmap -vv host.target.com - !!! стандартный скан подробный вывод nmap --traceroute ya.ru -p 80 - !!! выполнить traceroute ya.ru используя 80 порт nmap -sV 192.168.11.101 -p 3389 - !!! узнать информацию о хосте 192.168.11.101 по открытому порту 3389 nmap -sV ххх.ххх.ххх.ххх -p 1-65535 - опция -sV - служит для получения версий запущенных сервисов nmap -sX -p 22 192.168.10.10-250 -oN /data/host.txt - Сканирование машин с ip от 10 по 250 и запись результата nmap -A -T4 192.168.100.123 - самый распространенный метод сканирования nmap -v -sP 192.168.0.101/24 - выяснить какой IP каким хостом используется в сети 0/24 nmap -sP 192.168.16.0/24 - выяснить какой IP каким хостом используется в сети 0/24 nmap -sP 192.168.1.0/24 - Узнать занятые IP в сети 1.0/24 (IP, MAC, hostname) nmap -sS -sV -O cb.vu - провести stealth SYN сканирование с определением типа и версии OS nmap -sS -sV -O tager.ru - Скрытое SYN сканирование с определением типа и версии ОС nmap -sS -O -p 21, 25, 80 www.site.com - сканируем www.site.com проверяем только 21, 25, 80 порты, используем определение удалённой ОС (метод OS fingerprints) и стелс сканирование nmap -sT -F -P0 -oN scan.txt www.site.com - сканируем www.site.com применяем обычное сканирование стандартных портов (1-1024), с отменой ping-опросов и заносим результат в файл scan.txt nmap -sU -D 8.8.8.8 8.8.4.4 localhost www.site.com - сканируем www.site.com проводим сканирование UDP-портов, при этом маскируемся двумя хостами (третий наш). nmap 10.0.0.1 - сканировать порты пк с IP 10.0.0.1 nmap -vv 10.0.0.1 - сканировать порты пк с IP 10.0.0.1 (подробный вывод) nmap -vv -sP 10.0.0.0/24 - сканирует сеть 10.0.0.0/24 nmap -vv -P0 -O -p 100-200 10.0.0.1 - сканирует хост 10.0.0.1 (без пинга, вывод инф. об ОС, порты с 100-200) nmap 192.168.15.155 -p- |
Некоторые другие полезные инструменты:
|
1 2 3 |
hping (http://www.hping.org) - сборщик/анализатор IP пакетов fping (fping.sourceforge.net) - сборщик/анализатор IP пакетов round-robin - проверка хостов |
Пример:
|
1 2 |
nmap -sn 10.3.1.3-254 | grep "Nmap scan report" | cut -c `echo -e "Nmap scan report for" | wc -c`-50 > list-address-test.txt for i in `cat list-address-test.txt` ; do echo -e "Подключаюсь к ${i}" && curl https://${i} --connect-timeout 2 ; done |
Пример с веб сервером на питоне:
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 27 28 29 30 31 32 |
0. Запускаем веб сервер: echo "<html><body><h1>Welcome to the Nmap Lab</h1></body></html>" > index.html python3 -m http.server 8000 1. Проверяем его работу curl http://localhost:8000 2. Производим базовое сканирование: nmap -sT -p 8000 localhost 3. Производим более подробное сканирование: nmap -sV -p 8000 localhost 4. Производим сканирование всего пк (популярные порты) nmap localhost 5. Проверяем все порты nmap -p- localhost 6. Проверяем порты 1 по 1000 nmap -p 1-1000 localhost 7. Сохранение в файл txt nmap -oN normal_output.txt localhost 8. Сохранение в файл xml nmap -oX xml_output.xml localhost 9. Сохранение в файл txt формат grebable unix nmap -oG grepable_output.txt localhost |
Пример с netcat:
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 |
0. Так можно сделать порт для тестирования: while true; do nc -n -lvp 7777; done 1. вот так можно проверить: nmap -v -p 7777 localhost 2. А вот так можно сохранить вывод в файл: nmap -v -p 7777 localhost > nmap_scan_output.txt 3. Вот так можно просканировать более подробно сервис и сохранить все в файл nmap -v -p 7777 -sV localhost > nmap_service_scan.txt 4. Грепаем ip ip addr show | grep inet 5. Ищем где в сети еще используется порт 777 и сохраняем результат в файл sudo nmap -v -p 7777 172.61.2.1-254 >network_scan.txt |